‏إظهار الرسائل ذات التسميات الاختراق. إظهار كافة الرسائل

السبت، 6 فبراير 2021

ثلاث ثغرات امنية "حرجة" في هواتف iPhone يتم أختراقك بها

by on 10:59:00 ص


أصدرت Apple التحديث رقم ( IOS 14.4)  مع إصلاحات أمنية لثلاث نقاط ضعف، يقال إنها كانت تستخدم من قبل المهاجمين.

وقال عملاق التكنولوجيا في صفحات التحديث الأمني لأجهزة iOS وiPadOS 14.4، بإن الثغرات الامنية الثلاثة التي تؤثر على أجهزة iPhone و iPad "ربما تم استغلالها بالفعل" ولم يتوفر معلومات تقنيه عن تلك الثغرات الامنية ورفض المتحدث باسم Apple التعليق بما هو اكثر من ذلك . 

ومن غير المعروف من هم الذين يستغلون نقاط الضعف تلك، أو من قد يكون قد وقع ضحية لتلك الاستغلالات. ولم تذكر Apple ما إذا كان الهجوم يستهدف مجموعة فرعية صغيرة من المستخدمين أوما إذا كان هجوما واسع النطاق. وقيل بان شركة Apple لم  تكشف عن هوية الشخص الذي قدم الثغرة الامنية .

وفي التفاصيل القليلة المنشوره قيل انه قد تم العثور على ثغرتين امنيتين في WebKit الذي يقوم بتشغيل المتصفح Safari، وثغرة  في الـ Kernel، وهو نواة نظام التشغيل، حيث تقوم بعض الاستغلالات الناجحة باستغلال  سلسة من الثغرات الامنيه المرتبطة ببعضها البعض بدلاً من استخدام ثغره امنيه واحدة .

 ليس من غير المألوف أن يستهدف المهاجمون أولاً الثغرات الامنيه في متصفحات الجهاز كوسيلة للوصول إلى نظام التشغيل الرئيسي وقالت Apple حيث تعرضت آبل لمثل هذه الثغرات الامنيه في السابق خلال نزاعها مع عملاق التجسس الاسرائيلي "Pegasus" وأوضحت بان المزيد من التفاصيل الاضافيه ستكون متاحة قريبا للجمهور، وإنه لاعتراف نادر من قبل الشركة، التي تفتخر بصورتها الأمنية، بأن عملائها قد يتعرضون لهجوم نشط من قبل المتسللين.

في عام 2019، وجد باحثو Google الأمنيين  عددًا من المواقع الضارة المزودة بالرمز الذي اخترق أجهزة iPhone الخاصة بالضحايا. 

كشفت TechCrunch أن هذا الهجوم على الارجح كان جزءا من عملية الحكومة الصينية  للتجسس على مسلمي الأويغور. ورداً على ذلك ، عارضت شركة Apple بعض النتائج التي توصلت إليها Google في بيان عام، حيث واجهت Apple مزيدًا من الانتقادات لتقليلها من خطورة الهجوم.

في الشهر الماضي ، وجدت مختبر Citizen Lab أن العشرات من الصحفيين في قناة الجزيرة القطرية قد تم أستهدافهم واختراق أجهزة الـ iPhone الخاصة بهم مع ثغرة أمنية لم تكن معروفة من قبل لتثبيت برامج التجسس التي طورتها مجموعة NSO التي تتخذ من إسرائيل مقرًا لها وكانت هذه الثغره أحد أكثر الثغرات حساسية حيث لا تتطلب اي تفاعل من المستخدم او كما يطلق عليها في الوسط الامني 0-Click.

وفي ظل هذه الحالة من عدم توافر التفاصيل، يجب على مستخدمي iPhone و iPad التحديث إلى (iOS 14.4) في أقرب وقت ممكن. 

الاثنين، 6 أبريل 2020

أن لم يصبك فايروس COVID-19 البيولوجي سيصيبك أحد المخترقين بفايروس COVID-19 الرقمي

by on 9:44:00 ص
طرق يستغل بها المهاجمون أزمة (COVID-19)


مجرمي الإنترنت يستغلون أزمة الفيروس(COVID-19)لنشر البرامج الضارة، وتعطيل العمليات، وزرع الشك في حين يمكن للمنظمات اتخاذ الكثير من الخطوات لضمان جاهزيه الموظفين جيدا للعمل عن بعد بطريقة آمنة، في حين أن الجهات التي تقوم بالتهديد مستعدة من كافه النواحي للاستفادة من حالة ( COVID-19).

يكثف المهاجمون عملياتهم لنشر البرامج الضارة عبر رسائل البريد الإلكتروني والتطبيقات ومواقع الويب ووسائل التواصل الاجتماعي ذات الطابع( COVID-19) .

* كيف يستغل المهاجمون أزمة (COVID-19) 

١ ) التصيد لرسائل البريد الإلكتروني :--

البريد الإلكتروني كان وسيظل أكبر ناقل للتهديد سواء للأشخاص أو للمنظمات .و لطالما استخدم مجرموا الإنترنت الأحداث العالمية في حملات التصيد الاحتيالي لزيادة معدل ضرباتهم ، ولن يكون فيروس( COVID-19) مستثنى من ذلك.

تقول تقارير  ال (Digital Shadows) : أن أسواق ال dark web تعلن عن مجموعات التصيد(COVID-19) باستخدام مرفق بريد إلكتروني مسموم متنكرًا في شكل خريطة توزيع لتفشي فيروس (COVID-19) تتراوح بين 200 دولار إلى 700 دولار.

المواضيع في هذه الرسائل الإلكترونية تتراوح بين :-

* تقارير المحللين لبعض الصناعات .
* تفاصيل المشورة الصحية الحكومية الرسمية للبائعين الذين يقدمون أقنعة الوجه أو غيرها من المعلومات حول العمليات والخدمات اللوجستية خلال هذه الأوقات.


يقول Sherrod DeGrippo  - المدير الأول لأبحاث وكشف التهديدات السيبرانية في Proofpoint  :" لاحظ فريق أبحاث التهديدات لدينا العديد من حملات البريد الإلكتروني الضارة (COVID-19) باستخدام الخوف في محاولة إقناع الضحايا المحتملين بالنقر على المرفق".
"وقد أرسل المجرمون موجات من رسائل البريد الإلكتروني التي تراوحت بين اثني عشر إلى أكثر من 200.000 في مرة واحدة ، وعدد الحملات بزيادة مستمرة . في البداية كنا نشهد حملة واحدة خلال اليوم في جميع أنحاء العالم، ونحن الآن نلاحظ ثلاثة أو أربعة حملات في اليوم الواحد ".

يقول DeGrippo إن حوالي 70٪ من رسائل البريد الإلكتروني التي كشف عنها فريق تهديد Proofpoint قد كشف عن تقديم برامج ضارة مع معظم الباقين الذين يهدفون إلى سرقة بيانات اعتماد الضحايا من خلال الصفحات المقصودة المزيفة مثل Gmail أو Office 365

الحجم التراكمي لإغراءات البريد الإلكتروني المرتبطة بالفيروسات  يمثل الآن أكبر مجموعة من أنواع الهجمات التي قد تكون الشركه شهدته على الإطلاق التي تتحد بموضوع واحد. وقد وجهت اللجنة الوطنية للصحة العامة ومنظمة الصحة العالمية، من بين جهات أخرى، تحذيرات علنية بشأن رسائل البريد الإلكتروني الاحتيالية التي يزعم أنها من هيئات رسمية. تم تداول العديد من رسائل تصيد البريد الإلكتروني يُدعى أنها من مراكز مكافحة الأمراض والوقاية منها (CDC) . 

٢ ) التطبيقات الضارة :--

على الرغم من أن Apple وضعت قيودًا على التطبيقات المتعلقة بـ ( COVID-19) في متجر التطبيقات، وقيام  Google بإزالة  بعض التطبيقات من متجر Play ، لكن لا تزال التطبيقات الضارة تشكل تهديدًا للمستخدمين. 

كشفت DomainTools عن موقع  يقوم بحث المستخدمين على تنزيل تطبيق Android يوفر معلومات تتبع وإحصائية حول ( COVID-19)، بما في ذلك صور خريطة الحرارة.
ومع ذلك، يتم تحميل التطبيق الذي هو في الواقع تطبيق يطلب الفدية بعد تشفير الملفاتا على نظام Android والمعروفة الآن باسم COVIDLock


تطالب مذكرة الفدية بمبلغ100 دولار في بيتكوين في 48 ساعة وتهدد بمسح جهات الاتصال والصور ومقاطع الفيديو الخاصة بك، وكذلك ذاكرة هاتفك. 

أبلغت DomainTool عن النطاقات المرتبطة بـ COVIDLock التي كانت تستخدم سابقًا لتوزيع البرامج الضارة المتعلقة بالإباحية. وتبحث الآن عن ذوي الاحتياجات الخاصه، يشير إلى أن هذه الفضيحة ( COVID-19) هو مشروع جديد وتجربة للممثل وراء هذه البرامج الضارة"، وقال طارق صالح، كبير مهندسي الأمن وباحث البرمجيات الخبيثة في DomainTools، في blog post.

كما اكتشفت Proofpoint حملة تطلب من المستخدمين التبرع بقوتهم الحاسوبية SETI@Home ولكنها مخصصة لأبحاث (COVID-19)، فقط لتقديم برامج ضارة سرقت المعلومات التي يتم تسليمها عبر BitBucket.

٣ ) النطاقات السيئة :-

يجري بسرعة إنشاء مواقع شبكية جديدة لنشر المعلومات المتعلقة بالوباء. ومع ذلك ، فإن العديد منهم أيضا يعتبر مصيده  للضحايا المطمئنين.

تقارير مستقبلية مسجلة تفيد بأن مئات المجالات ذات الصلة بـ ( COVID-19) قد تم تسجيلها كل يوم خلال الأسابيع القليلة الماضية. تشير نقطة التفتيش إلى أن المجالات ذات الصلة بـ ( COVID-19) أكثر عرضة بنسبة 50٪ لتكون ضارة من المجالات الأخرى المسجلة في نفس الفترة.

وقد ذكرت اللجنة الوطنية للعلوم والتقنية أن مواقع مزيفة تنتحل مراكز الولايات المتحدة لمكافحة الأمراض (CDC) وتخلق أسماء نطاقات مشابهة لعنوان الويب الخاص بـ CDC لطلب "كلمات المرور وتبرعات البيتكوين لتمويل لقاح مزيف".

وقد أبلغ العديد من الخبراء في مجال امن المعلومات عن مواقع ضاره تستهدف أهتمام الناس في الفايروس. حيث يتم تحميل الموقع مع البرامج الضارة AZORult التي سوف تقوم  بسرقة بيانات الاعتماد وأرقام بطاقات الدفع وملفات تعريف الارتباط وغيرها من البيانات الحساسة المستندة إلى المتصفح وارسالها إلى خادم الأوامر والتحكم. 

كما أنها تسعى إلى سرقة محافظ العملات الرقمية، ويمكن أن تأخذ لقطات غير مصرح بها وجمع معلومات الجهاز من الآلات المصابة.

٤ ) النقاط النهائية غير الآمنة والمستخدمين النهائيين :-

مع وجود أعداد كبيرة من الموظفين أو حتى الشركات بأكملها التي تعمل عن بعد لفترة طويلة، تزداد المخاطر حول نقاط النهاية والأشخاص الذين يستخدمونها. ويمكن أن تصبح الأجهزة التي يستخدمها الموظفون في المنزل أكثر عرضة للخطر إذا فشل الموظفون في تحديث أنظمتهم بانتظام.

قد يشجع  المستخدمين ايضا على تنزيل shadow applications على الأجهزه للمستخدمين اللذين يعملون من المنزل لفترات طويلة من الزمن  أو الاستهزاء بالسياسات التي سيتبعونها عادةً في المكتب. 

قد يعمل على تقليل تنقل الأعمال مع فرصة وجود مشاكل أمنية للموظفين على الحدود ، ولكنه يقلل فقط من خطر الاتصال بشبكات WiFi غير الآمنة أو فقدان الأجهزة إذا بقوا بالفعل في المنزل. اما الاشخاص اللذين يقومون بالعمل في المقاهي قد تكون عرضة لسرقة أو فقدان الأجهزة.

توصي الرابطة الدولية لمديري أصول تكنولوجيا المعلومات بأن يتم التوقيع على جميع أصول تكنولوجيا المعلومات التي يتم أخذها إلى المنزل وتتبعها ، وأن تقدم الشركات السياسة والمشورة حول كيفية استخدام الأصول في المنزل (خاصة إذا كان الناس معتادين على مشاركة الأجهزة مع العائلة)،و تذكير المستخدمين بالسياسات حول الاتصال بشبكة WiFi العامة، والتأكد من استمرارتحديث برامجهم حسب الحاجة .

٥ ) نقاط الضعف عند البائعين والأطراف الثالثة :-

من المرجح أن يمر كل شريك وعميل ومزود خدمة في نظامك البيئي بجميع المشكلات نفسها التي تمر بها مؤسستك.قم بالتنسيق مع الأجزاء الحيوية من النظام البيئي الخاص بك لطرف ثالث للتأكد من أنهم يتخذون تدابير لتأمين القوى العاملة النائية الخاصة بهم.

٦ ) استهداف منظمات الرعاية الصحية :-

في الأيام القليلة الماضية ، ضرب موقع إلينوي للصحة العامة بفايروس الفدية ، في حين أن وزارة الصحة والخدمات الإنسانية (HHS) عانت من محاولة هجوم DDoS
من المرجح أن تتعرض منظمات الرعاية الصحية من جميع الأشكال والأحجام لضغوط أكثر من المعتاد ، مما قد يجعل الموظفين أكثر تراخيًا حول ما يقرون عليه.

U.S. Health Department Site Hit With DDoS Cyber Attack

وقد يكون من الأرجح أن يستهدف المجرمون الانتهازيون أو أولئك الذين يرغبون في تعطيل العمليات للقطاع. يجب على منظمات الرعاية الصحية في قطاع الرعاية الصحية أو تزويدها تذكير الموظفين بتوخي الحذر بشأن الروابط والوثائق المشبوهة ، وضمان أن عملياتهم مرنة ضد هجمات DDoS.
الأولويات الأمنية للعمل عن بعد على نطاق واسع

توصي Liviu Arsene، الباحثة العالمية في الأمن السيبراني في بيتدفندر، بأن تتخذ المنظمات الخطوات التالية لضمان العمل الآمن والمستقر عن بعد:

* رفع عدد اتصالات VPN في وقت واحد لاستيعاب جميع الموظفين البعيدين.

* إعداد ودعم برامج المؤتمرات التي تضمن استقرار كل من الصوت والاتصال الفيديو.

* تأكد من أن جميع الموظفين لديهم بيانات اعتماد صالحة لا تنتهي صلاحيتها في  غضون أقل من 30 يومًا حيث أن تغيير بيانات اعتماد الدليل النشط منتهية الصلاحية قد يكون صعبًا عندما يكون بعيدًا.

* إرسال القواعد والمبادئ التوجيهية بشأن الطلبات المقبولة والمنصات التعاونية حتى يكون الموظفون على علم بما هو معتمد وما هو غير ذلك.

* لديك إجراءات تمهيدية تدريجية لنشر التحديثات ، حيث أن تقديمها في وقت واحد إلى الموظفين المتصلين بالشبكة الافتراضية الخاصة يمكن أن يخلق ازدحامًا في عرض النطاق الترددي ويؤثر على حركة المرور الواردة والصادرة.

* تمكين تشفير القرص لكافة نقاط النهاية لتقليل خطر فقدان البيانات على الأجهزة التي تم اختراقها.

الخميس، 19 ديسمبر 2019

أجهزة المخترقين في الاختراق الفيزيائي

by on 1:06:00 ص
قد يظن البعض ان المخترق هو شخص يجلس وراء حاسوبه و يستطيع ان يخترق أي شيء قد خطر في ذهنه و هو في مكانه! ، ولكن هذا الشيء خاطئ، فقد يحتاج المخترق بعض الأحيان في القيام بالاختراق الفيزيائي او ما يسمى Physical Hacking فقد يلجأ المخترق إلى هذه المرحلة من الاختراق عندما لا يستطيع القيام بعملية الاختراق من حاسوبه و هو في مكانه، و للقيام بالاختراق الفيزيائي يوجد هناك العديد من الأجهزة التي قد تساعده في هذا الامر، و في هذا المقال سأذكر بعضاً منها:

اولاً: محاكي الكيبورد - USB RUBBER DUCKY
و هو جهاز عظيم، حيث لا يتجاوز سعره ال50$ ، فهو يبدو و كأنه جهاز USB طبيعي ولكن عند توصيله في الكمبيوتر فهو بدلاً من ان يسجل نفسه و كأنه USB سيسجل نفسه و كأنه جهاز كيبورد، و بعدها يبدأ بالكتابة تلقائياً لتشغيل البرامج و الأدوات التي قد تكون إما متوفرة على الكمبيوتر الضحية أو يتم تحميلها على Micro SD التي يتم وضعها في هذا الجهاز الصغير، من أجل استخراج المعلومات.


 ثانياً: لاقط موجات الراديو - HackRF One
جهاز HackRF One، هو جهاز مهم للمخترقين الذين يرغبون في اختبار الأمان اللاسلكي، حيث لا يتجاوز سعره ال330$، فهو عبارة عن راديو محيطي معرف بالبرمجيات قادر على إرسال أو استقبال إشارات الراديو من 1 ميجا هرتز إلى 6 جيجا هرتز، كما و يمكن استخدامه في تنفيذ هجمات التشويش و غيرها من الهجمات الأخرى.

ثالثاً: جهاز اختراق موجات البلوتوث – Ubertooth
هذا الجهاز عبارة عن منصة تطوير شفرة مفتوحة المصدر بتردد 2.4 جيجا هرتز لتجربة البلوتوث، حيث لا يتجاوز سعره ال130$، و هو جهاز يستخدم في استنشاق جميع الاتصالات التي تحدث في طبقة L2CAP في اتصال Bluetooth الخاص بك، و عند استنشاق هذه الملفات فسوف يقوم بحفظها في ملف Wireshark، و يمكن استخدامه في الاختراق عن طريق إجراء هندسة عكسية لاتصال Bluetooth باستخدام Ubertooth.


رابعاً: جهاز اختراق شبكات الوايفاي - Alfa Network Adapter
هذا الجهاز قد يستخدم بكثرة نظراً لأنه يدعم اختراق اكثر الشبكات شهرةً و استخداماً، حيث لا يتجاوز سعره ال40$، يعد اختراق شبكة Wi-Fi موضوعًا شائعًا بين اختبار الاختراق، فتعد قدرتنا على اختراق الشبكات اللاسلكية بكل سهولة مهارة أساسية. لذلك فإن المحول اللاسلكي شيء لا يمكنك الاستغناء عنه.

خامساً: USB Killer
عبارة عن جهاز يشبه محرك أقراص USB الذي يرسل موجات طاقة عالية الجهد إلى الجهاز المتصل به، مما قد يؤدي إلى تلف مكونات الأجهزة، حيث لا يتجاوز سعره ال60$، يزعم المصنعون أن الجهاز قد تم تصميمه لاختبار المكونات للحماية من زيادة الطاقة والتفريغ الإلكتروستاتيكي، ومع ذلك كانت هناك عدة حالات من الاستخدام الضار، ولا يستخدم الجهاز لاختبار الجهاز من قبل أي شركة كبرى. غالبًا ما يتم ذكر الجهاز في مقالات تحذر القراء من توصيل محركات أقراص USB غير معروفة.


سادساً: الراسبيري باي – Raspberry Pi
مقارنة بالكثير من العناصر في هذه القائمة، من السهل رؤية الاستخدام غير الشرير لهذا الجهاز، إنه مجرد جهاز كمبيوتر مصغر حيث يمكنك استخدام نظام كالي لينكس على هذا الجهاز و استخدامه في عمليات اختبار الاختراق، حيث لا يتجاوز سعره ال 50$.


ملاحظة: تم كتابة هذا المقال لأغراض تعليمية فقط.

اسم الكاتب: سامي المعايطة
البلد: فلسطين

هذه المقال وغيرها من المقالات تحت وسم "مسابقة أفضل تدوينة" تعبر عن أراء أصحابها


الاثنين، 16 ديسمبر 2019

VISA تحذر من أختراق نقاط البيع في محطات الوقود

by on 4:34:00 م

يقول معالج الدفعات(VISA) : أن التجار في أمريكا الشمالية الذين يقومون بتشغيل محطات الوقود ومضخات الغاز يواجهون العديد من الهجمات من مجموعات القراصنة التي ترغب في نشر برامج ضارة  في نقاط البيع (POS) على شبكاتها.


وان مجموعات الجرائم الإلكترونية نفذت هجمات بهدف الوصول إلى شبكات تجار موزعو الوقود، حيث قاموا بتثبيت برامج نقاط البيع الخبيثة (POS) تعمل برامج نقاط البيع (POS) الضارة عن طريق إلغاء ذاكرة الوصول العشوائي لجهاز الكمبيوتر بشكل مستمر لما يشبه بيانات بطاقة الدفع غير المشفرة ومن ثم تقوم بجمعها وارسالها إلى خادم بعيد خاص بالمخترق.

يقول فريق تعطيل عمليات الغش في الدفع فيزا (PFD) إن مجموعات الجرائم الإلكترونية يبدو أنها وجدت نقطة ضعف في كيفية عمل محطات الوقود ومشغلي مضخة الغاز.

في حين أن محطات نقاط البيع في المتاحر الخاصة ببعض التجار قد تدعم معاملات الرقائق والرقم السري، فإن معظم أجهزة قراءة البطاقات المثبتة على مضخات الغاز لا تدعمها


حيث انه لا تزال قارئات بطاقة مضخة الغاز تعمل على تقنية قديمة لا يمكنها قراءة بيانات الدفع إلا من الشريط المغناطيسي للبطاقة وتتم إرسال البيانات دون تشفير إلى الشبكة الرئيسية لمحطة الوقود ، حيث أدرك المحتالون أنهم يستطيعون اعتراضها.
قامت VISA بتوثيق تنبيهات أمنية نشرت في نوفمبر وديسمبر على التوالي تبرز التنبيهات هدفًا جديدًا وطريقة عمل لمجموعات جرائم الإنترنت، وقالت ايضا ان فريقها الأمني ​​حقق في خمس حوادث على الأقل من هذا النوع وتم ربط اثنين من الهجمات الخمسة بعملية معروفة لجرائم الإنترنت معروفة باسم FIN8.

قالت VISA بأن أسهل الطرق لتجار موزعوا الوقود لحماية العملاء هي تشفير بيانات البطاقة أثناء نقلها عبر شبكة أو تخزينها في الذاكرة أو التحول إلى سياسة قبول بطاقة رقاقة ورقم التعريف الشخصي. وانه "يجب على تجار موزعات الوقود ملاحظة هذا النشاط ونشر الأجهزة التي تدعم الشريحه الدفع من خلال البطافة والرمز سويتا كلما كان ذلك ممكنًا، لأن هذا سوف يقلل بشكل كبير من احتمال حدوث هذه الهجمات".
لدى تجار موزعات الوقود مهلة حتى تشرين الأول (أكتوبر) عام 2020 لنشر قارئات البطاقات المتوافقة مع الرقاقة PIN على مضخات الغاز الخاصة بهم.  وان أي عملية احتيال في البطاقات ستتحول من نفسها إلى التجار، مما يحفز على الأرجح العديد من المشغلين على تحديث قارئات بطاقات مضخة الغاز. وحتى ذلك الحين ، لا يزال الكثيرون عرضة للهجمات

الثلاثاء، 12 يونيو 2018

دورة أختبار الاختراق الاخلاقي

by on 4:52:00 م


نعلن في UpdateLap عن بدء دورة أختبار الأختراق الممنهج والتي سنتطرق فيها الى التعرف على توزعية أختبار الاختراق الشهيره Kali Linux وتوظيف الادوات المتواجدة فيها لمنهجة واتمتتة عملية أختبار الاختراق من البدء في جمع المعلومات والانتهاء بعملية حذف الأثار الرقمية للهجوم.


وستقسم الدورة الى عدة اقسام رئيسية وهي كالاتي:


1- التعرف على المفاهيم الاساسية للاختراق والمخترقين.

  • سنتحدث في هذه المرحلة عن المخترقين وانواعهم وتصنيف كل نوع منهم حسب الاهداف التي يسعى لها كل نوع ونوضح بعض الامور المتداخله بخصوص هذا الامر، وسنتكلم ايضا عن الجهات التي تدعم كل نوع لتحقيق أهدافه.


2- التعرف على اجزاء النظم الحاسوبية التي يتم أستهدافها وطرق مهاجمتها.
  • سنتحدث في هذه المرحلة عن أمور هامة جدا يغفل عنها الكثير وفهمها ضروري جدا جدا ففهم اجزاء نظام الحاسوب ببيئة العمل يزيد لنا من فرصة اختيار الهجوم المناسب بل ويزيد لنا من طرق الهجوم ويزيد من احتمالات نجاح الهجوم، لذلك سنتعرف في هذه المرحلة على نظام الحاسوب واجزاء هذا النظام وكيف يتم استهداف كل جزء منه.

3- التعرف على منهجيات جمع المعلومات " information gathering "  او ما تسمى بـ reconnaissance او Footprinting  بأنواعها الكثير واشهرها الـ OSINT  و الـ  SIGINT  والتعرف على الشكلين الرئسيين بجمع المعلومات وهما الـ " active " و الـ " passive " .

  • سنتحدث طويلا في هذا الجزء عن جمع المعلومات وطرق تحصيل المعلومات وسنتكلم بشكل بسيط عن اخفاء الاثار والبحث عن المعلومات بعيدا عن انظار مدراء الانظمة، وسنقوم بجمع قدر كبير من المعلومات بشكل يدوي لفهم طبيعة هذه العملية ومن ثم سننتقل لجمع المعلومات بشكل موسع من خلال استخدام بعض الادوات المخصصة لذلك وأشهرها العملاق Maltego 


4- التعرف على طرق عمل فحص او Scanning لشبكات ومنهجة عملية الفحص من خلال استخدام اجزائها الثلاث network scanport scanvulnerability scan.
  • في هذه المرحلة المهمة جدا من عملية اختبار الاختراق نبدء بأستخدام وتوظيف المعلومات التي جمعناها في مرحلة جمع المعلومات ونبدء بترشيح وفلترة المعلومات للبدء بعملية الفحص لشبكات وتخطيط الشبكة ومن بعدها اختيار الاهداف ومن بعدها فحص الاهداف التي تم تحديدها وفحص منافذها ومن بعدها فحص الخدمات التي تعمل على هذه المنافذ وفحص ثغراتها، تحتاج هذه المرحلة لصبر طويل ودقة عالية وتركيز على اختيار الهدف.

5-التعرف على الخطوة الثالثة وهي Gaining Access او الحصول على  الـ Exploit بما يعني اختراق أو استغلال الضعف الامني وهي هدف عملية اختبار الاختراق.
  • تعتمد هذه الخطوه بشكل كبير على البنية التحتية للهدف فأذا كان الهدف يمتلك بنيه تحتيه ضعيفه تزيد أحتمالية أختراق الهدف بشكل كبير، أما اذا كان الهدف يمتلك بنيه جيده ومحدثه بشكل دائم بنحن نتكلم هنا عن كفائة ومهارات المخترق التي توجب عليه الان أبتكار الاساليب الخاصه او البحث عن الثغرات الخاصه واكتشاف ما يسمى بـ Zero-day او ثغرات اليوم الصفر.


6- من بعدها التعرف على طرق تثبيت الاختراق والحفاظ على الوصول لاجهزة الضحايا "Maintaining Access
  • حيث يتم التركيز في هذه المرحلة على تثبيت الاختراق وضمان الوصول لنظام في اي وقت من خلال تثبيت بعض البرمجيات التي ستسمح لنا بتواصل مع النظام وهناك عدة طرق لأتمام هذا الامر

7- في نهاية عملية الاختراق نتعرف على الطرق المستخدمة لتغطية الاثار الرقمية للمهاجم "Covering Tracks"
  • تعتبر من أعقد العمليات تتطلب فهم كبير لنظام التشغيل المستهدف لكي تعلم كيف يتعامل مع العمليات والتحركات في النظام وكيف يسجلها لتقوم انت بحذفها.


أنواع الهجمات التي سيتم التكلم عنها والتدرب عليها كالاتي:


  • مهاجمة المواقع والسيرفرات
  • مهاجمة أنظمة التشغيل :#android #Linux #Windows وأختراقها بالكامل من خلال محاكات أحدث الثغرات المسربة
  • مهاجمة الشبكات اللاسلكية واختراقها بشتى أنواع التشفير بعد التعرف على كل تشفير على حدا وفهم طريقة عمل التشفير وعيوبة والمشاركة بهجوم "Wardriving" المفضل لدى المخترقين لجمع المعلومات عن الشبكات وتنفيذ هجوم "Jamming" على الشبكات، وعمل هجمات احتياليه، وسنقوم بمشاركتكم أداه كشف التسلل والحماية من الاختراق التي تم تطويرها من قبل Jafar Abo Nada   مقدم الدورة ومؤسس  Update - اب ديت تعلم أساليب الرصد والحماية من خلال أنشاء مصائد للمخترقين ومراقبة طرق الهجوم والاهداف من وراء الاختراق
  • عمل محاكاه لاختراق الانظمة الصناعية من المفاعلات النووية ومحطات توليد الكهرباء او محطات تحلية المياة
  • التعرف على بعض أساليب التحقيق الجنائي الرقمي وتحليل بعض البرمجيات الخبيثة.
  • بالاضافة الى ذلك تعلم طرق أختراق المواقع من خلال ثغرات المواقع الشهيرة ومعرفة سبب حدوث الثغرات وطريقة التعامل معها واستغلالها والتبليغ عنها، وعدة مواضيع أخرى سيتم التطرق لها وشرحها
لتعرف على تفاصيل الاشتراك الرجاء أرسال رسالة الى العنوان الاتي :

UpdateLap@protonmail.ch

الجمعة، 13 أبريل 2018

عملية البرلمان - Operation Parliament

by on 7:21:00 م


عملية البرلمان - Operation Parliament

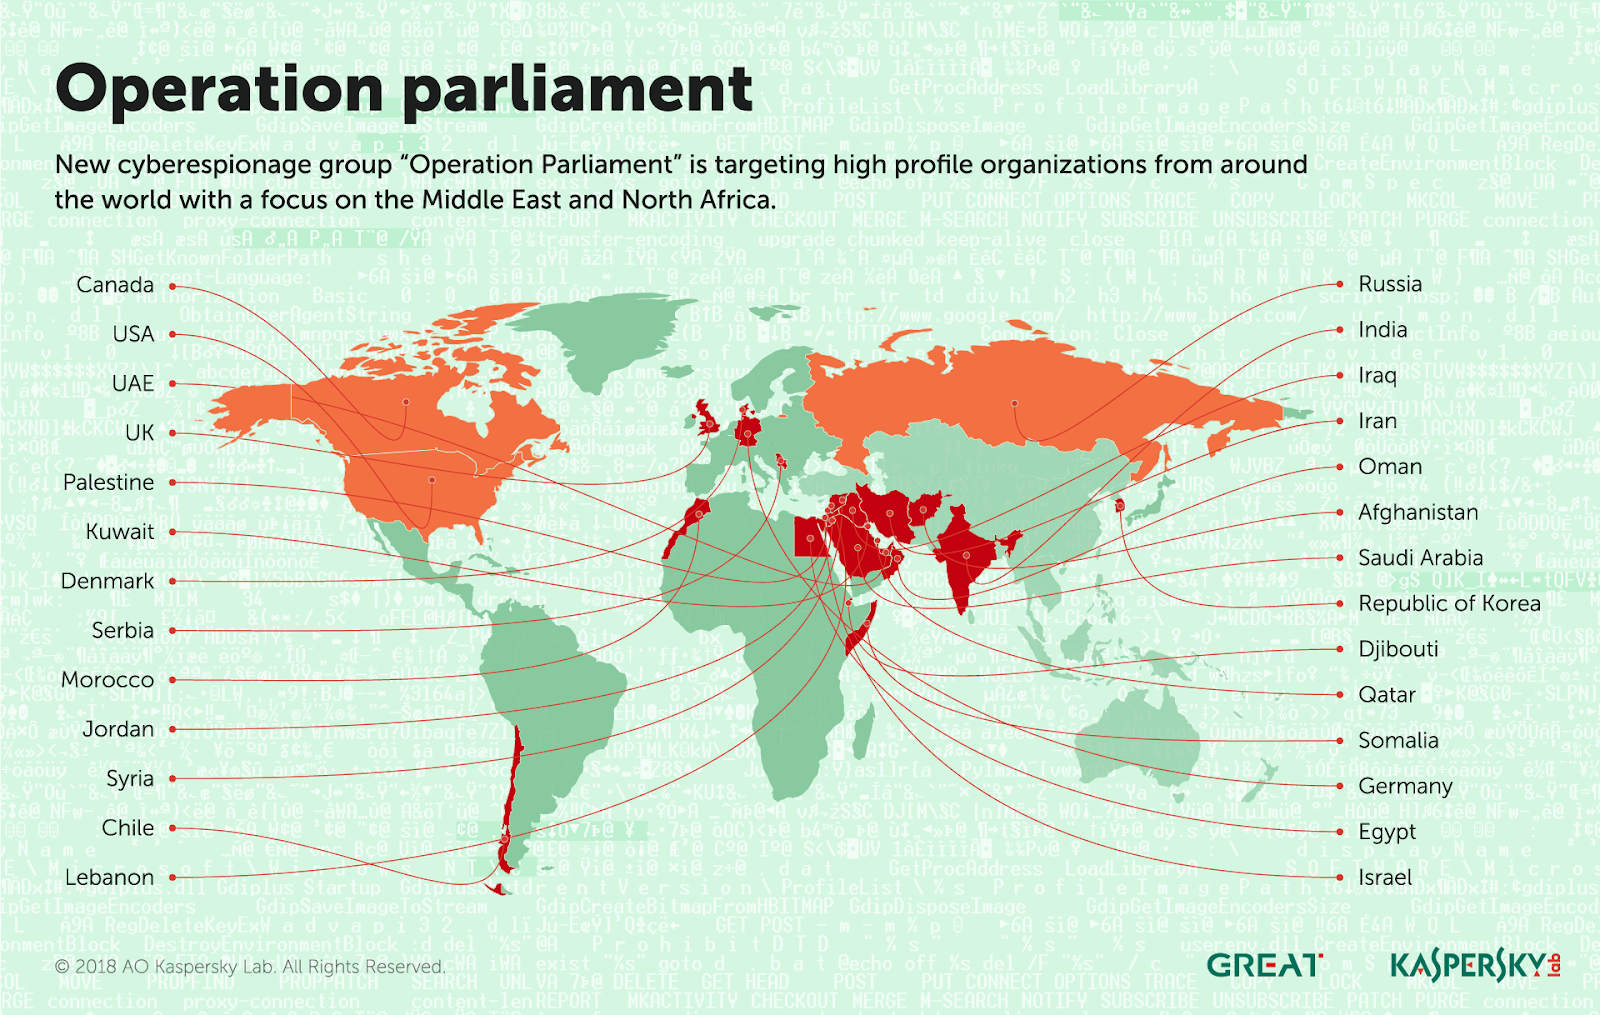
عمليات تصيد وأختراق ممنهجمة ذات طابع سياسي تستهدف كيانات رفيعة المستوى مثل البرلمانات ومجالس الشيوخ ومكاتب الدولة العليا والمسؤولين وعلماء وسياسيين والوكالات العسكرية والاستخباراتية والوزارات ووسائل الإعلام ومراكز الأبحاث واللجان الانتخابية والشركات التجارية الكبرى وغيرها أستهدف المهاجمين قرابة الـ 28 دولة حول العالم وتمركزت عملية الاستهداف في الشرق الاوسط وبالأخص "دولة فلسطين" بهدف الوصول إلى الهيئات التشريعية والتنفيذية والقضائية العليا في جميع أنحاء العالم.
وتم رصد الضحايا في فلسطين ومصر والأردن والإمارات العربية المتحدة والمملكة العربية السعودية وجيبوتي وقطر ولبنان وتشيلي والصومال والعراق والمغرب وسوريا والهند وإيران وكندا والولايات المتحدة الأمريكية والمملكة المتحدة وألمانيا وفي الاراضي التابعة للكيان الصهيوني وأفغانستان وصربيا وروسيا وعمان والكويت وكوريا الجنوبية والدنمارك.
تختلف الاجهزة التي أستهدفت من أنظمة سطح المكتب أو الكمبيوتر المحمول الشخصية إلى خوادم كبيرة بأدوار وحدة تحكم أو ما شابه ذلك. وتختلف طبيعة الوزارات المستهدفة ، بما في ذلك المسؤولين عن الاتصالات، والصحة، والطاقة، والعدالة، والمالية. وعلى ما يبدو أن المهاجمين على علم جيد باهدافهم ولديهم قواعد بيانات سابقة عن ضحاياهم وخبراتهم ومهاراتهم السيبرانية لذلك تم أستهداف الاضعف منهم.
ومن خلال التقرير على ما يبدو أن عملية الاستهداف كانت تتمركز بشكل اكبر في قطاع غزة بسبب أن الوثائق التي أستخدمت للأحتيال تتمحور بأمور حول القطاع 


Abstract #Malware
كان هدف البرمجية االخبيثة الوصول الى #CMD & #PowerShell لتنفيذ أوامر عن بعد على أجهزة الضحايا وارسال المعلومات لـ C&C وكانت عملية أرسال الأوامر من و الى الـ C&C الى أجهزة الـ #Victims تتم بشكل مشفر وتم تشفير أجزاء البرمجية الخبيثة لمنع تعقبها لأطول فتره ممكنة

Technical details
شوهدت البرمجيات الخبيثة لأول مرة محملة بـ VMProtect؛ عند فك الحزم للعينه لم تظهر أي أوجه تشابه مع البرامج الضارة المعروفة سابقًا.
تم تشفير جميع القيم والإعدادات.ومن خلال تحليل السلوك تم تحديد وظيفة تتيح اتصال #HTTP مع خادم C&C وتستدعي "processcreate"


تم تشفير ملفات التكوين باستخدام ترميز #3DES و #Base64. يتم أيضًا تشفير البيانات المرسلة إلى خادم C & C باستخدام 3DES و Base64.
تبدأ البرامج الضارة بالاتصال بخادم C & C عن طريق إرسال معلومات أساسية حول الجهاز المصاب. ثم يقوم الخادم C & C بالرد
توفر البرمجيات الخبيثة بشكل أساسي محطة CMD / PowerShell لتحكم عن بعد للمهاجمين ، مما يمكنهم من تنفيذ البرامج


قائمة جهات الاتصال من العاملين في وسائل الإعلام


 ملف تصيد يخص مشكلة الرواتب في قطاع غزة 
تقرير توضيح (عن مرتبات موظفي غزة


ملف تصيد
العلاقات بين دولة الإمارات العربية المتحدة والأردن ، والأثر الناجم عن عدم مقاطعة قطر


درس سابق تكلمت فية عن الانظمة العربية الضعيفة أمنيا وحذرت من خطر هذا التهاون في المستقبل .....!


نفس الدرس تمت مشاركتة على حسابي الشخصي في فيسبوك لمشاركة آرائكم حول الموضوع ..!!


الأربعاء، 24 مايو 2017

الابتزاز والتشهير على اليوتيوب وكيفية التعامل معه

by on 1:49:00 م

الكثير منى يتعرض لعمليات ابتزاز على مواقع التواصل الاجتماعي من خلال قيام أحدهم بنشر معلومات عنك او ذكر إسمك والتشهير به او صور لنا او لعائلتنا او مقطع فيديو غير مرغوب به يمس بسمعتك او انتهك خصوصيك في اليوتيوب.


فالكثير يلجأ الى الحل القضائي الذي وللأسف يحتاج الكثير من الوقت لمعالجة هذا الامر، على الرغم من انك تستطيع وانت في منزلك تحرير شكوى بنفس الطرق التي تستخدمها الحكومة


اذا كنت تتسائل كيف ذلك كل ما عليك مشاهدة الطرح الاتي :


سجل الشكوى هنا وسيقوم فريق يوتيوب بأعطائه مهلة لمدة 48 ساعه لحذف المقطع او سيقوم الفريق الفني بحذفه

الاثنين، 1 مايو 2017

تطبيق رائع سيخبرك اذا اخترق حسابك

by on 2:23:00 م


الكثير من عمليات الاختراق التي تتم بشكل دائم على كبرى شركات التواصل الاجتماعي او الشركات الخدماتيه، والكثير من هذه الشركات ايضا تطلب منك وضع معلوماتك الحساسه لتسجل وتستفد من خدماتهاـ والخطير في هذا ان هذه الشركات تتعرض بشكل دائم لاختراق قواعد البيانات الخاصة بها. 


فأذا كنت احد اعضاء شركة ما وتم اختراقها فسوف تكون بحاجة الى تغير كلمة المرور الخاصه بحساباتك لكي لا تتاثر على مستوى اعلى، لذلك هذا التطبيق الذي نشرحة اليوم سوف يفيدك جدا .


رابط التطبيق : hacked?

الجمعة، 17 فبراير 2017

اخطر الهجومات الالكترونيه هجوم انتحال الشخصية Spoofing

by on 6:32:00 م
هجوم انتحال الشخصية:-
(Masquerading أو Spoofing)هو هجوم يتم فيه انتحال شخصية شخص ما أو برنامج ما فمثلا قد يسرق الهاكر معلومات بطاقة الائتمان لأحد العملاء ويستخدمها مدعياً أنه هو العميل. أو قد يدعي بأنه الطرف المستقبل، فمثلا يريد العميل أن يصل إلى موقع البنك، لكن قد يذهب إلى موقع آخر ينتحل موقع البنك دون إدراك منه، و يحصل ذلك الموقع من خلال هذه الطريقة على معلومات العميل.


أنواع هجوم إنتحال الشخصية:


هجوم DNS Spoofing


أولا لنشرح ما هو DNS ,هو النظام الذي يسهل علينا تذكر عناوين فبما أن المنظومة المعلوماتية لاتتقبل إلا الأرقام، و هنا يأتي دور DNS حيث يحول أسماء النطقات إلى عناوين إيبي، لكن تم إستغلال هذه الخدمة في هجوم إنتحال الشحصية حيث يقوم المهاجم بتبديل رقم الأيبي للموقع في الشبكة التي الضحية متصل بها و يبدله لإيبي ملغم أو فيه صفحة مزورة و تتم هذه العملية عن طريق التعديل في الملف Hosts الموجود في الوندوز إلا أن هذه الطريقة أصبحة مكشوفة من وندوز فأصبحت تمنع التعديل على هذا الملف و أصبحت أيضا مكشوفة من الأنتيفيرس لهذا أصبح الهاكرز يستعمل Router Pharming و هو هجوم يتم فيه الدخول للإعدادات الراوتر عن طريق الباسورد الإعتيادي لذا عليك تغييره أو عن طريق ثغرة، وعند الدخول لراوتر فإن المهاجم يغير إيبي الموقع...، و توجد العديد من اطرق الأخرى

هجوم IP Spoofing

هي عملية تغيير الإيبي لإيبي معين من أجل الحصول على الإذن للوصول لنظام حاسوبي، أو الإستفادة من الصلاحيات المسندة للعنوان الضحية، ومن الخدمات الأكثر عرضة للإنتحال عنوان الأيبي هي الخدمات التي تعتمد على العنوان آيبي لقبول الدخول...


هجوم Caller ID spoofing

وهي تزوير رقم هاتف المتصل من خلال مجموعة متنوعة من الطرق و من الطرق الأكثر شعبية لهذه العملية استخدام الصوت عبر بروتوكول الإنترنت أو خطوط PRI


هجوم Email spoofing

ويتم فيها تزوير الإيميل المرسل وتستخدم كثيرا في السبام من خلال السكربت المشهور مايلر Mailer


هجوم GPS Spoofing [ الأكثر خطورة ]

هجوم GPS انتحال محاولات لخداع جهاز استقبال GPS عن طريق بث إشارات GPS المزيفة ، و من خلالها يمكن التحكم في الطيارات بدون طيار


وقد تكلمت عن موضوع أختراق الطائرات بدون طيار بدرس منفصل أرفقة لكم .


الخميس، 16 فبراير 2017

هل يمكن سرقة صورتك الشخصية على أنستقرام

by on 5:17:00 م

نشرت في الاسبوع الفائت أستفتاء بسيط وسريع بخصوص الصور الشخصية التي يقوم المستخدمين بوضعها على انستقرام، لقياس مدى الوعي الأمني بنسبة للمستخدمين، ومدى حرصهم على أمنهم الشخصي.


فبعيدا عن أمن المعلومات قليلاً، من المعلوم ان المجتمعات التي نعيش بها هي مجتمعات محافظة ترفظ المساس بالعرض أو شرف الفتاة من اي ناحية كانت، وتعتبرالفتاة كيان مقدس لا يجب المساس به او بسمعتة، فمن هذا الباب أحببت أن أرى تجاوب الفتيات ومدى وعيهم الامني، وكما يظهر في الاستبيان كان هناك تباين كبير في الاراء منهم من رأى أن الامر ممكن ومنهم من رأى غير ذلك ومنهم لا يمتلك أي فكرة عن الموضوع أبدا.

لذلك قمت بتوضيح الامر من خلال المقطع الاتي الذي بينا فيه أن هناك أمكانية بنسبة لأي شخص أن يقوم بأخذ الصور الشخصية الخاصة بكم على أنستقرام دون علمكم وبكامل الدقة والوضوح.


السبت، 7 يناير 2017

هل هذة هي القتاة التي أخترقت الانتخابات الامريكية ؟

by on 1:38:00 م
أدعى البيت الابيض بتورط الفتاة الروسية " Alisa Shevchenko أليسا شيفتشينكو " في عملية القرصنة على الانتخابات الامريكية ويأتي هذا الاتهام في أطار التخبط الامني الواضح في أمريكا. 


أليسا شيفتشينكو هي هاكر روسي موهوب، ومعروفة بأنها تقوم بالعمل مع الشركات للعثور على الثغرات في أنظمتها. 

وتتهم الولايات المتحدة رسميا روسيا من القرصنة DNC والتدخل في الانتخابات واتت الاتهامات مطالبات البيت الأبيض، بتهام مساعدة فلاديمير بوتين بالتدخل في الانتخابات الأميركية.

وقامت الولايات المتحدة بأدراج الشركة  على لائحة العقوبات الأمريكية الذي صدر الأسبوع الماضي،  جنبا إلى جنب مع كبار الضباط في جهاز المخابرات الروسية الحربية واتت الأتهامات وفقا لتقرير من شركة " GRU  للبحث والتطوير التقني"، وفقا لبيان حقائق صادر عن البيت الأبيض .

وبالإضافة إلى ذلك قامت الولايات المتحدة بطرد 35 من الدبلوماسيين الروس من البلاد، وقالت انه سيكون هناك المزيد من التدابير.

وتحدث شيفتشينكو إلى انتقاد العقوبات ضدها.

وقالت شيفشينكو لصحيفة الغارديان انها كانت غاضبة على إدراج شركتها في القائمة، ونفت أنها قامت بأي عمل لصالح الحكومة الروسية، وقالت انها تنتقد "المستوى الهستيري حول قصة الاختراق الروسي".

وأشارت إلى أن السلطات الأمريكية كانت مذنبة بسبب "سوء فهم غير مؤهلين فنيا لتقصي للحقائق" أو أن الامريكين قد خدعوا وتم تزيف البيانات لتستر على المجرمين الحقيقين. 


الجمعة، 9 ديسمبر 2016

92 تطبيق خبيث لا تثبتها واحذها من هاتفك حالا

by on 7:31:00 م

قمت في حلقة سابقة بتطرق الى فايروس خطير يدعى "gooligan" الذي 

أدى الى أختراق ازيد من مليون حساب في جوجل في فترة قصبرة جدا 

، وحذرنا في قناة "Update" من خطورة هذا الفايروس وكيف يعمل وما 

مدى التهديد الامني القائم بسبب هذه البرمجية الخبيثة. 

لذلك أقوم من خلال هذه التدوينة بوضع رابط الحلقة السابقة لمشاهدتها قبل 

الانتقال الى الحلقة الثانيه.


ويمكنك الوصول لها من خلال مشاهدة المقطع الاتي:


أما بخصوص موضوع اليوم والتطبيقات الخطيرة والتي يستغلها المخترقين للوصول الى أهدافهم وهيه تطبيقات خبيثة حذرت منها الشركات الامنية الكبرى والتي سوف أقوم بوضع قائمة لكم بهذه التطبيقات الخطيرة في هذا المقطع، وأقوم بأرفاق باقي التطبيقات أسفل الفيديو.


قائمة بهذه التطبيقات الخبيثة والمنتشره على منصة جوجل لتطبيقات الذكية 

  • Perfect Cleaner
  • Demo
  • WiFi Enhancer
  • Snake
  • gla.pev.zvh
  • Html5 Games
  • Demm
  • memory booster
  • แข่งรถสุดโหด
  • StopWatch
  • Clear
  • ballSmove_004
  • Flashlight Free
  • memory booste
  • Touch Beauty
  • Demoad
  • Small Blue Point
  • Battery Monitor
  • 清理大师
  • UC Mini
  • Shadow Crush
  • Sex Photo
  • 小白点
  • tub.ajy.ics
  • Hip Good
  • Memory Booster
  • phone booster
  • SettingService
  • Wifi Master
  • Fruit Slots
  • System Booster
  • Dircet Browser
  • FUNNY DROPS
  • Puzzle Bubble-Pet Paradise
  • GPS
  • Light Browser
  • Clean Master
  • YouTube Downloader
  • KXService
  • Best Wallpapers
  • Smart Touch
  • Light Advanced
  • SmartFolder
  • youtubeplayer
  • Beautiful Alarm
  • PronClub
  • Detecting instrument
  • Calculator
  • GPS Speed
  • Fast Cleaner
  • Blue Point
  • CakeSweety
  • Pedometer
  • Compass Lite
  • Fingerprint unlock
  • PornClub
  • com.browser.provider
  • Assistive Touch
  • Sex Cademy
  • OneKeyLock
  • Wifi Speed Pro
  • Minibooster
  • com.so.itouch
  • com.fabullacop.loudcallernameringtone
  • Kiss Browser
  • Weather
  • Chrono Marker
  • Slots Mania
  • Multifunction Flashlight
  • So Hot
  • Google
  • HotH5Games
  • Swamm Browser
  • Billiards
  • TcashDemo
  • Sexy hot wallpaper
  • Wifi Accelerate
  • Simple Calculator
  • Daily Racing
  • Talking Tom 3
  • com.example.ddeo
  • Test
  • Hot Photo
  • QPlay
  • Virtual
  • Music Cloud

أخبار

اخبار تقنية (132) اندرويد (89) تقنية (75) مسابقة أفضل تدوينة (60) ايفون (51) تطبيقات (41) فيسبوك - facebook (24) واتساب - whatsapp (23) جوجل - Google (13) حرب الالكترونية (10) سامسونغ - Samsung (9) يوتيوب - youtube (9) WiFi (7) تقارير و دراسات (7) منوعات (7) هواتف - phone (7) SS7 (6) apple (6) hacker news (6) zoom (6) VPN (5) hacker (5) instagram - أنستقرام (5) SCADA (4) 5G (3) IOS (3) Programming Language (3) android (3) android malware (3) artificial intelligence (3) iphone (3) network (3) os (3) privacy (3) أبتكارات و أختراعات (3) تعلم البرمجة (3) خصوصية (3) هواوي - huawei (3) +Apple TV (2) Android Trojan (2) COVID-19 (2) GDPR (2) LiFi (2) Twitter (2) WhatsApp Desktop (2) WhatsApp Web (2) application (2) checklist (2) coronavirus (2) dns (2) google paly (2) microsoft teams (2) news (2) php (2) scan netwok (2) الجيل الخامس (2) باركود (2) برمجة (2) تويتر (2) روبوت (2) روت - root (2) سوني - Sony (2) شبكات (2) قواعد البيانات (2) نظام التشغيل (2) واي فاي (2) AI (1) Air Force (1) AirPlay (1) Apple TV (1) Bitdefender (1) Bluetooth (1) CSSLP (1) Cambridge Analytica (1) Certified (1) Cisco (1) Comodo (1) CryptoAPI (1) Darknet (1) Defcon (1) DoH (1) E2EE (1) ECES (1) Egregor (1) FIN8 (1) Fitbit (1) Front end (1) Full HD (1) GCFA (1) GPEN (1) GandCrab (1) Google Takeout (1) HTC (1) Hidden Cobra (1) IoT (1) JavaScript (1) Kodachi (1) LG (1) Lazarus Group (1) Meta (1) MongoDB (1) Netflix (1) OSINT (1) Oneplus (1) Oneplus 8 filter (1) Operating System (1) R (1) RCM (1) RCS (1) RitaVPN (1) STEGANOGRAPHY (1) Sonos (1) StarOS (1) TCP/IP (1) TOR (1) TOR Browser (1) TV show (1) Trend Micro (1) USITC (1) Ultra HD (1) VISA (1) Vultur (1) WATSAPP DARK (1) WhatsApp hacked (1) White Rabbit (1) Yandex (1) anonymity (1) big data (1) bitcoin (1) browser (1) call (1) camera (1) certification (1) cloud computing (1) cross-site (1) dark mode (1) darkmode (1) database (1) deep learning (1) deepwep (1) faceebok Messenger (1) fitbit watch (1) google project zero (1) goolge (1) hack life - اخترق حياتك (1) hacking satellite (1) iTunes (1) intercepter-ng (1) isp (1) joker (1) lan (1) moves (1) nessus (1) nmap (1) python (1) robotics (1) robotics revolution (1) smb1 (1) ssl (1) tarcking (1) tls (1) video call (1) voip (1) wan (1) web app (1) windows (1) أكاديمة حسوب (1) التعلّم العميق (1) الويب العميق (1) الويب المظلم (1) انترنت الاشياء (1) بيتكون (1) تطبيقات الطقس (1) تطبيقات الويب (1) تقنية 5G (1) تقينة الجيل الخامس (1) خدمات سحابيه (1) خوارزمية القيصر (1) دارك نبيت (1) ستاكس نت (1) شودان (1) علم أخفاء البيانات (1) علم الحاسوب (1) كتب (1) لغات البرمجة (1) مراجعات (1) مزود الخدمة (1) نصائح تقنية (1) هندسة البرمجيات (1)