‏إظهار الرسائل ذات التسميات تقارير و دراسات. إظهار كافة الرسائل

الجمعة، 13 أبريل 2018

عملية البرلمان - Operation Parliament

by on 7:21:00 م


عملية البرلمان - Operation Parliament

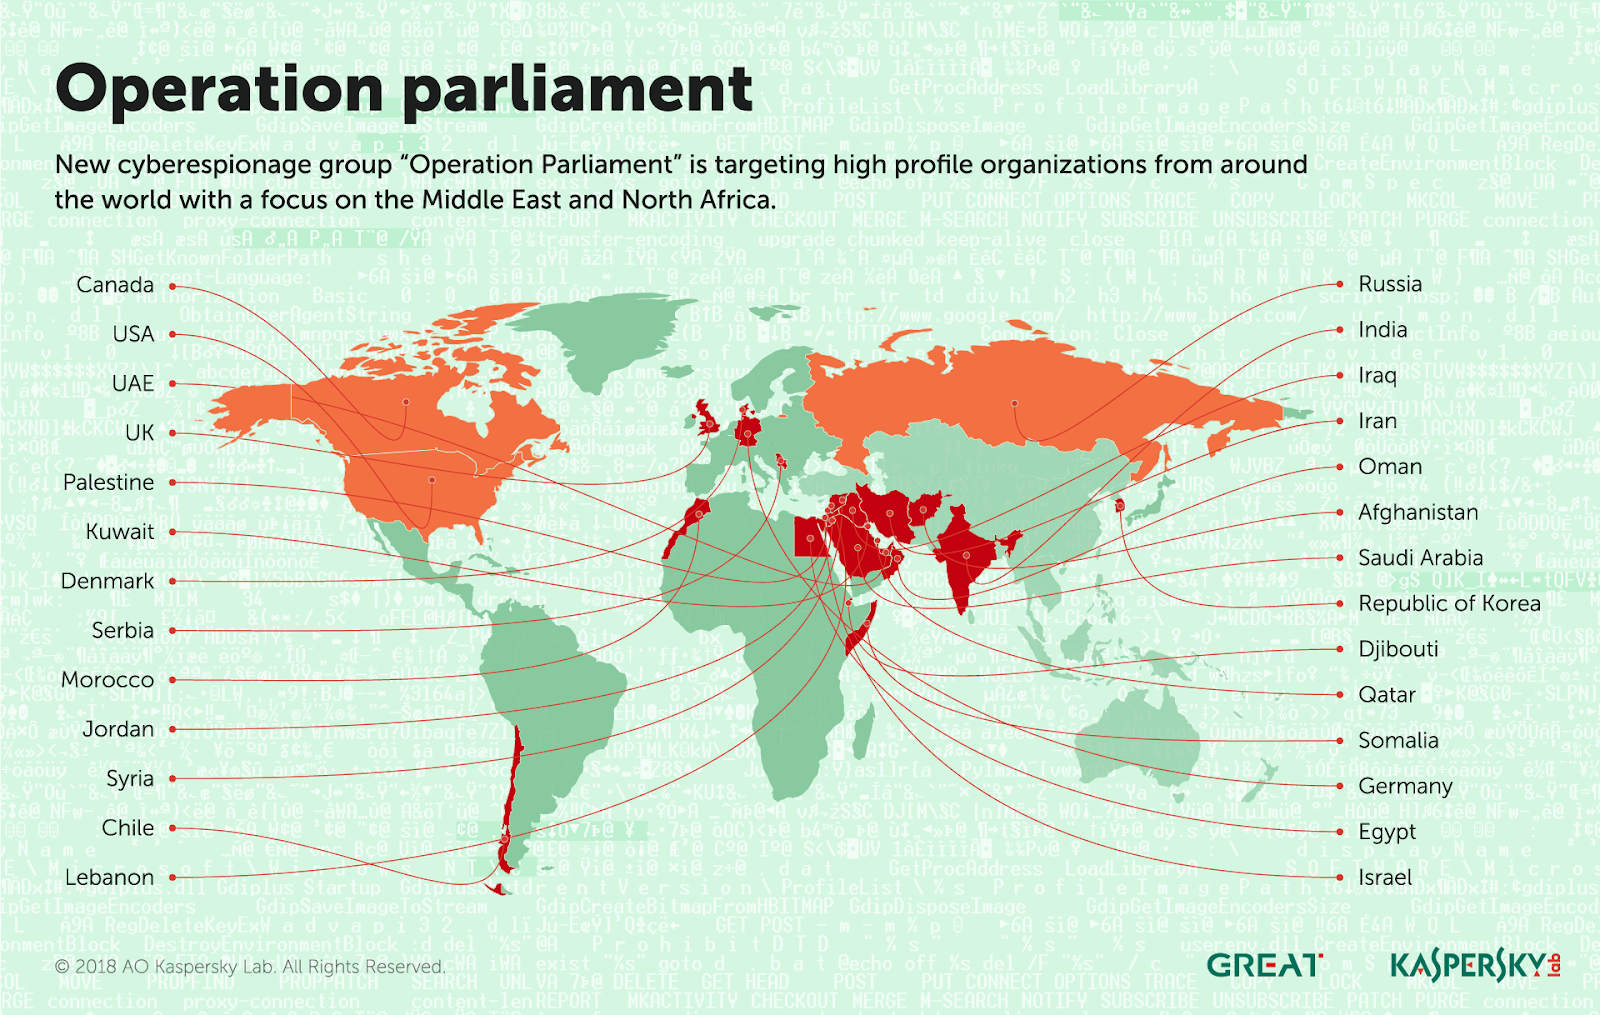
عمليات تصيد وأختراق ممنهجمة ذات طابع سياسي تستهدف كيانات رفيعة المستوى مثل البرلمانات ومجالس الشيوخ ومكاتب الدولة العليا والمسؤولين وعلماء وسياسيين والوكالات العسكرية والاستخباراتية والوزارات ووسائل الإعلام ومراكز الأبحاث واللجان الانتخابية والشركات التجارية الكبرى وغيرها أستهدف المهاجمين قرابة الـ 28 دولة حول العالم وتمركزت عملية الاستهداف في الشرق الاوسط وبالأخص "دولة فلسطين" بهدف الوصول إلى الهيئات التشريعية والتنفيذية والقضائية العليا في جميع أنحاء العالم.
وتم رصد الضحايا في فلسطين ومصر والأردن والإمارات العربية المتحدة والمملكة العربية السعودية وجيبوتي وقطر ولبنان وتشيلي والصومال والعراق والمغرب وسوريا والهند وإيران وكندا والولايات المتحدة الأمريكية والمملكة المتحدة وألمانيا وفي الاراضي التابعة للكيان الصهيوني وأفغانستان وصربيا وروسيا وعمان والكويت وكوريا الجنوبية والدنمارك.
تختلف الاجهزة التي أستهدفت من أنظمة سطح المكتب أو الكمبيوتر المحمول الشخصية إلى خوادم كبيرة بأدوار وحدة تحكم أو ما شابه ذلك. وتختلف طبيعة الوزارات المستهدفة ، بما في ذلك المسؤولين عن الاتصالات، والصحة، والطاقة، والعدالة، والمالية. وعلى ما يبدو أن المهاجمين على علم جيد باهدافهم ولديهم قواعد بيانات سابقة عن ضحاياهم وخبراتهم ومهاراتهم السيبرانية لذلك تم أستهداف الاضعف منهم.
ومن خلال التقرير على ما يبدو أن عملية الاستهداف كانت تتمركز بشكل اكبر في قطاع غزة بسبب أن الوثائق التي أستخدمت للأحتيال تتمحور بأمور حول القطاع 


Abstract #Malware
كان هدف البرمجية االخبيثة الوصول الى #CMD & #PowerShell لتنفيذ أوامر عن بعد على أجهزة الضحايا وارسال المعلومات لـ C&C وكانت عملية أرسال الأوامر من و الى الـ C&C الى أجهزة الـ #Victims تتم بشكل مشفر وتم تشفير أجزاء البرمجية الخبيثة لمنع تعقبها لأطول فتره ممكنة

Technical details
شوهدت البرمجيات الخبيثة لأول مرة محملة بـ VMProtect؛ عند فك الحزم للعينه لم تظهر أي أوجه تشابه مع البرامج الضارة المعروفة سابقًا.
تم تشفير جميع القيم والإعدادات.ومن خلال تحليل السلوك تم تحديد وظيفة تتيح اتصال #HTTP مع خادم C&C وتستدعي "processcreate"


تم تشفير ملفات التكوين باستخدام ترميز #3DES و #Base64. يتم أيضًا تشفير البيانات المرسلة إلى خادم C & C باستخدام 3DES و Base64.
تبدأ البرامج الضارة بالاتصال بخادم C & C عن طريق إرسال معلومات أساسية حول الجهاز المصاب. ثم يقوم الخادم C & C بالرد
توفر البرمجيات الخبيثة بشكل أساسي محطة CMD / PowerShell لتحكم عن بعد للمهاجمين ، مما يمكنهم من تنفيذ البرامج


قائمة جهات الاتصال من العاملين في وسائل الإعلام


 ملف تصيد يخص مشكلة الرواتب في قطاع غزة 
تقرير توضيح (عن مرتبات موظفي غزة


ملف تصيد
العلاقات بين دولة الإمارات العربية المتحدة والأردن ، والأثر الناجم عن عدم مقاطعة قطر


درس سابق تكلمت فية عن الانظمة العربية الضعيفة أمنيا وحذرت من خطر هذا التهاون في المستقبل .....!


نفس الدرس تمت مشاركتة على حسابي الشخصي في فيسبوك لمشاركة آرائكم حول الموضوع ..!!


الخميس، 16 فبراير 2017

هل يمكن سرقة صورتك الشخصية على أنستقرام

by on 5:17:00 م

نشرت في الاسبوع الفائت أستفتاء بسيط وسريع بخصوص الصور الشخصية التي يقوم المستخدمين بوضعها على انستقرام، لقياس مدى الوعي الأمني بنسبة للمستخدمين، ومدى حرصهم على أمنهم الشخصي.


فبعيدا عن أمن المعلومات قليلاً، من المعلوم ان المجتمعات التي نعيش بها هي مجتمعات محافظة ترفظ المساس بالعرض أو شرف الفتاة من اي ناحية كانت، وتعتبرالفتاة كيان مقدس لا يجب المساس به او بسمعتة، فمن هذا الباب أحببت أن أرى تجاوب الفتيات ومدى وعيهم الامني، وكما يظهر في الاستبيان كان هناك تباين كبير في الاراء منهم من رأى أن الامر ممكن ومنهم من رأى غير ذلك ومنهم لا يمتلك أي فكرة عن الموضوع أبدا.

لذلك قمت بتوضيح الامر من خلال المقطع الاتي الذي بينا فيه أن هناك أمكانية بنسبة لأي شخص أن يقوم بأخذ الصور الشخصية الخاصة بكم على أنستقرام دون علمكم وبكامل الدقة والوضوح.


السبت، 14 يناير 2017

ثغرة في واتس اب تتيح قراءة الرسائل المشفرة

by on 12:20:00 م

أكتشف الباحث الأمني" توبياس بولتر ثغرة أمنية خطيرة في تطبيق التراسل الشهير واتس اب التي تمكن الشركة من أخذ أبواب خلفية "Backdoor" والتلاعب بمعايير التشفير المفروضة من قبل " Signal Protocol " لتشفير المراسلات الذي تم تصميمة لشركة واتس اب من قبل شركة "Open Whisper Systems" المالكة لتطبيق المراسلات الشهير والعالي التشفير "Signal".


قبل الدخول في الموضوع لا بد من الذكر أننا 
تكلمنا في حلقات سابقة من " مواضيع الأمن المعلوماتي " عن " تشفير تطبيق واتس اب نوعة وقوتة وهل يمكن أختراقة " وعن مصداقية شركة فيس بوك في هذا الامر من عدمة، ونقوم اليوم بأعادة أرفاق هذا المقطع لكم من جديد. 


نشرت صحيفة "The Guardian" البريطانية تقريرا حول أمكانية شركة فيس بوك المالكة لتطبيق واتس اب من التجسس على مراسلات مستخدمي العملاق الأخضر بسبب عدم ألتزام فيس بوك بمعايير التشفير اللازمة وعدم تطبيقها بشكل كامل، مما يتيح لها التلاعب بمفاتيح التشفير. 

وأستندت الصحيفة الى تجارب الباحث الأمني "بولتر" الذي أكد بدورة أن واتس اب قادر على كشف سجلات المراسلة وبيعها للحكومات أن أراد ذلك أو بيع أبواب خلفية للحكومات التي ترغب بتجسس على المستخدمين، والجدير بذكر أن تطبيق "Signal" الذي يتبع نفس التفشير لا يعاني من هذا الخلل الأمني لانه بكل بساطه يطبق معايير التشفير بشكلها الصحيح دون التلاعب والكذب على المستخدمين.

وهنا في هذا المقطع نسرد لكم كامل التفاصيل الجديدة بخصوص هذا الامر الذي نتكلم فيه عن العيب الامني الموجود وبعض المعلومات المهمة.


المصادر:

وهنا جاء رد شركة Open Whisper Systems المطورة لبروتوكول التشفير تحت عنوان  there is no whatsapp backdoor

وهنا مقالة جريدة The Guardian تحت عنوان whatsapp backdoor allowssnooping on encrypted messages


الأحد، 23 أكتوبر 2016

أسوأ 5 فيروسات منتشرة على الإنترنت

by on 1:00:00 م


تشكل الفيروسات المنتشرة على الإنترنت هاجسا لملايين المستخدمين بسبب أضرارها الكبيرة وابتكار "الهاكز" عددا لا نهائي منها. لكن ثمة 5 أنواع معينة تمثل خطورة أكبر على المستخدمين، بسبب سرعة انتشارها وتأثيرها على عدد أكبر من المستخدمين، وإلحاقها أضرارا مدمرة.


1.فيروس ميليسا
في عام 1999 بدأ انتشار هذا الفيروس، الذي يقتحم حواسيب المستخدمين ، عبر برنامج"أوت لوك"، ويجد المستخدم عبارة" هذا الملف الذي تبحث عنه، ولا تخبر أحدا به"، وعندما يفتح المستخدم الرسالة فإن الفيروس بداخلها يعاد إرسالها إلى 50 شخصا في قائمة أصدقائك، ويعد هذا الفيروس الأسرع انتشارا حتى الآن كما يعصف بخدمة البريد الالكتروني.
2.فيروس أنا أحبك
وصل هذا الفيروس إلى 45 مليون حاسوب خلال يومين فقط ، وتسبب بخسائر وصلت إلى مليار دولار، ويصل الفيروس إلى المستخدم عبر بريد الكتروني يحتوي عبارة "أنا أحبك، ويعمل الفيروس عبر برنامج خاص يحمل على جهازك على سرقة ما بداخله من معلومات.
3.الفيروس المتنقلslammer
ظهر هذا الفيروس عام 2003، وأدى ظهوره الأول إلى سقوط  مواقع عالمية وشبكات مصرفية كما ألغيت بسببه رحلات جوية، ووصلت الخسائرة الناجمة عن الفيروس إلى نحو مليار دولار ، ويهاجم الفيروس عادة قواعد البيانات على الإنترنت.
4. دودة العاصفة
حاول القراصنة ابتكار فيروس يكون غير مرئي بأقصى حد ممكن،  ويمكن لهذا الفيروس إجراء عمليات عديدة مثل تقويض خوادم المواقع الإلكترونية وسرقة البيانات المصرفية  عبر حواسيب يستولي عليها القراصنة.
5. فيروس تروجان
يخترق هذا الحاسوب عبر تصفح المواقع الخبيثة أو المواد التي يتم تحميله على الحاسوب، ويعمل الفيروس لاحقا على سرقة البيانات المحفوظة على الحاسوب، واستطاع القراصنة عبر هذا الفيروس سرقة 300 ألف بطاقة ائتمانية.


السبت، 13 أغسطس 2016

زيادة في مصاريف امن المعلومات !!

by on 3:34:00 ص
صرحت مؤسسة الدراسات والأبحاث العالمية "غارتنر" في أحدث دراساتها إنالإنفاق العالمي على منتجات وخدمات أمن المعلومات قد يصل إلى 82 مليار دولار خلال العام الحاليبزيادة قدرها 7.9% مقارنة بالعام الماضي.
ووفقا لدراسة المؤسسة فقد احتلت الخدمات الاستشارية وعقود الأعمال التقنية إلى جهات خارجية الحصة الاكبر من الإنفاق على المعلومات وتوقعت أن تشهد حلول حماية البيانات من الضياع والاختبارات التقنية أكبر نسبة نمو في مجال أمن المعلومات وجاء في الدراسة أيضا أن التقنيات الأمنية الوقائية تواصل نموها القوي كما تشهد حلول أخرى مثل "إدارة المعلومات الأمنية والأحداث"  تحسينات لتدعم نهج الكشف عن التهديدات والاستجابة لها.
ومن المتوقع أن تحقق حلول "بوابات عبور الويب الآمنة" نموا مستمرا حتى العام 2020 بنسبة تتراوح بين 5% و10% سنويا مع تركيز المؤسسات على تقنيات كشف التهديدات الأمنية والاستجابة لها وذلك لأن الأساليب الوقائية لم تنجح إلى حد كبير في التصدي للهجمات الخبيثة بحسب الشركة.
وتشير محللة الأبحاث الأولى لدى "غارتنر" إليزابيث كيم أنالخدمات ستصبح المحرك الأساسي للإنفاق على أمن المعلومات مع التحديثات التي تشهدها المؤسساتنتيجة نقص عدد الموظفين والكفاءات في كثير من المؤسسات وأكدت أن هناك انتشارا واسع أيضا لخدمات الكشف والاستجابة خاصة في الشركات متوسطة الحجم وتوقعت أن تكون هذه الخدمات عاملا أساسيا في زيادة الإنفاق على أمن المعلومات للمؤسسات الصغيرة والكبيرة.
ومن التوقعات الأخرى لغارتنر زيادة متوسط سعر جدار الناري بما لا يقل عن 2 إلى 3% عاما بعد عام حتى العام 2018 نتيجة الطلب المتزايد على تجهيزات متقدمة من قبل مزودي الخدمات السحابية والخدمات الأخرى بسبب الحاجة إلى عرض حزمة أكبر لخدمة العدد المتزايد من الأجهزة.
كما سترتفع بحلول العام 2018 نسبة المؤسسات التي ستطبق حلولا لمنع ضياع أو فقدان البيانات من 50% اليوم إلى 90% وتعمل المؤسسات على تطبيق حلول منع ضياع أو فقدان البيانات بالعودة الى التشريعات والقوانين ولحماية الملكية الفردية ولمراقبة البيانات وتشمل الحلول الحديثة أدوات لتحليل السلوك وتحليل الصور وتعلم الآلة وتقنيات لمطابقة البيانات.

الثلاثاء، 9 أغسطس 2016

بمكن تتبع جهازك من خلال البطارية !!

by on 2:05:00 م


كشفت دراسة حديثة أن متلصصي الإنترنت يستخدمون مستوى شحن بطارية الهاتف أو الحاسوب اللوحي لمراقبة نشاط المستخدمين على الإنترنت.
فعلى الرغم من أن الأدلة على أن عمر البطارية في الهواتف أو الحواسيب اللوحية والشخصية قد يستخدم لتتبع المستخدمين ظهرت أول مرة العام الماضي، فإن باحثين من جامعة برنستون الأميركية وجدوا شفرتين شائعتين على الويب، مع أن كلتا الشفرتين استُخدمتا جنبا إلى جنب مع وسائل تعريف أخرى.
فقد اكتشف الباحثون أن بإمكان هاتين الشفرتين تحديد الأشخاص من خلال قراءة "واجهة برمجة التطبيق لحالة البطارية"  وهي مؤشر على عمر البطارية تزوده الأجهزة لمتصفحات الويب مثل فايرفوكس وغوغل كروم.
وعلى خلاف آليات التتبع الأخرى الشائعة مثل الملفات المؤقتة للمتصفح (كوكيز)، فإن واجهة برمجة التطبيق لحالة البطارية لا يمكن تعطيلها، مما يعني أنه يمكن استخدامها لمراقبة النشاط حتى عندما يحذف مستخدمو الويب الكوكيز أو يفعلون وضع التصفح الخاص أو حتى عند استخدامهم الشبكة الخاصة الافتراضية (VPN).

كيف يمكن لعمر البطارية أن يستخدم لتتبعك؟

"واجهة برمجة التطبيق لحالة البطارية" هي مؤشر يستخدم لإخبار متصفح الويب بالعمر المتبقي للبطارية في الجهاز حتى يتمكن المتصفح من استخدام نمط توفير الطاقة عند انخفاض شحن البطارية، وتم استخدام هذه التقنية في برمجة HTML5، ويمكن لمتتبع الويب -مثل شفرة إعلانية- قراءة هذه الحالة بشكل متكرر.

تستخدم الشفرات عادة بيانات مثل "كوكيز" و"عنوان بروتوكول الإنترنت" (IP address) لتحديد الأشخاص، وبإمكان الذين يرغبون في إخفاء نشاطهم تعطيل الكوكيز أو تغيير عنوان بروتوكول الإنترنت.
لكن لا توجد طريقة حاليا لتعطيل "واجهة برمجة التطبيق لحالة البطارية"، التي لم يتم تصنيفها على أنها مصدر تهديد عندما عُرضت في برمجة إتش تي إم إل في 2012.
ويعني هذا أنه إذا حاول شخص إخفاء نشاطه على الإنترنت بحذف الكوكيز أو تغيير عنوان بروتوكول الإنترنت، فإن عمر بطارية جهازه يظل بإمكانه تحديد هويته. حيث يمكن للشفرة أن تستنتج الحالات المتشابهة لمستوى عمر البطارية وتعيد تفيعل الكوكيز من جلسة سابقة محذوفة.

السبت، 6 أغسطس 2016

نصائح مهمة للعبة بوكيمون غو !!!

by on 1:20:00 م

نشر كريستان ويتون من جامعة ميرسيهارست في بنسلفانيا الأمريكية مجموعة نصائح لمستخدمي لعبة بوكيمون غو التي شغلت الناس في الفترة الاخيرة حيث لقت رواجا كبيرا بين الناس 
وقدم البروفسير المتخصص في الدراسات الاستخبارية مجموعة من الإرشادات لمستخدمي اللعبة التي يُنظر إليها على أنها تسبب مشاكل أمنية، حيث إنها تستخدم الموقع الجغرافي والميكروفون والكاميرا.
هذه هي الإرشادات، بالإضافة إلى ما يفترض أنه معلوم بالضرورة، مثل تنزيل اللعبة من متجر موثوق، والانتباه أثناء ملاحقة البوكيمونات في الطرقات والأماكن العامة وكذلك الخاصة.
• لا تلعب pokémon Go إذا كنت في منطقة لا تريد أن يعرف أحد أنك هناك، حيث تستخدم اللعبة نظام تحديد المواقع العالمي GPS. سجل مواقعك يسهل تحديد هويتك، فإذا كنت تصطاد البوكيمونات خلال حياتك اليومية العادية ستزداد فرص تحديد من تكون.
• لا تستخدم بريد Gmail الشخصي في اللعبة. أنشئ حساباً آخر أو سجل في بوكيمون كلوب. فاستخدام البريد الشخصي يعرض بياناتك المهمة أمام صاحب التطبيق.
• استخدم اسم شاشة فريداً غير مرتبط بحسابات أخرى متصلة. حالياً، لا تستطيع استعراض اللاعبين الآخرين معك في الموقع نفسه باستثناء اسم المدرب والبوكيمون.
• كن حذراً وأنت تأخذ صوراً للبوكيمونات، فإن الموقع الذي تأخذ فيه كل صورة سيكون مضمناً في البيانات المخزنة، ما يسهل تحديد هويتك.

وهنا رأيي الشخصي بهذه اللعبه وقدمت الكثير من المعلومات عن الشركة المالكه وخفايا هذه اللعبه "-


أخبار

اخبار تقنية (132) اندرويد (89) تقنية (75) مسابقة أفضل تدوينة (60) ايفون (51) تطبيقات (41) فيسبوك - facebook (24) واتساب - whatsapp (23) جوجل - Google (13) حرب الالكترونية (10) سامسونغ - Samsung (9) يوتيوب - youtube (9) WiFi (7) تقارير و دراسات (7) منوعات (7) هواتف - phone (7) SS7 (6) apple (6) hacker news (6) zoom (6) VPN (5) hacker (5) instagram - أنستقرام (5) SCADA (4) 5G (3) IOS (3) Programming Language (3) android (3) android malware (3) artificial intelligence (3) iphone (3) network (3) os (3) privacy (3) أبتكارات و أختراعات (3) تعلم البرمجة (3) خصوصية (3) هواوي - huawei (3) +Apple TV (2) Android Trojan (2) COVID-19 (2) GDPR (2) LiFi (2) Twitter (2) WhatsApp Desktop (2) WhatsApp Web (2) application (2) checklist (2) coronavirus (2) dns (2) google paly (2) microsoft teams (2) news (2) php (2) scan netwok (2) الجيل الخامس (2) باركود (2) برمجة (2) تويتر (2) روبوت (2) روت - root (2) سوني - Sony (2) شبكات (2) قواعد البيانات (2) نظام التشغيل (2) واي فاي (2) AI (1) Air Force (1) AirPlay (1) Apple TV (1) Bitdefender (1) Bluetooth (1) CSSLP (1) Cambridge Analytica (1) Certified (1) Cisco (1) Comodo (1) CryptoAPI (1) Darknet (1) Defcon (1) DoH (1) E2EE (1) ECES (1) Egregor (1) FIN8 (1) Fitbit (1) Front end (1) Full HD (1) GCFA (1) GPEN (1) GandCrab (1) Google Takeout (1) HTC (1) Hidden Cobra (1) IoT (1) JavaScript (1) Kodachi (1) LG (1) Lazarus Group (1) Meta (1) MongoDB (1) Netflix (1) OSINT (1) Oneplus (1) Oneplus 8 filter (1) Operating System (1) R (1) RCM (1) RCS (1) RitaVPN (1) STEGANOGRAPHY (1) Sonos (1) StarOS (1) TCP/IP (1) TOR (1) TOR Browser (1) TV show (1) Trend Micro (1) USITC (1) Ultra HD (1) VISA (1) Vultur (1) WATSAPP DARK (1) WhatsApp hacked (1) White Rabbit (1) Yandex (1) anonymity (1) big data (1) bitcoin (1) browser (1) call (1) camera (1) certification (1) cloud computing (1) cross-site (1) dark mode (1) darkmode (1) database (1) deep learning (1) deepwep (1) faceebok Messenger (1) fitbit watch (1) google project zero (1) goolge (1) hack life - اخترق حياتك (1) hacking satellite (1) iTunes (1) intercepter-ng (1) isp (1) joker (1) lan (1) moves (1) nessus (1) nmap (1) python (1) robotics (1) robotics revolution (1) smb1 (1) ssl (1) tarcking (1) tls (1) video call (1) voip (1) wan (1) web app (1) windows (1) أكاديمة حسوب (1) التعلّم العميق (1) الويب العميق (1) الويب المظلم (1) انترنت الاشياء (1) بيتكون (1) تطبيقات الطقس (1) تطبيقات الويب (1) تقنية 5G (1) تقينة الجيل الخامس (1) خدمات سحابيه (1) خوارزمية القيصر (1) دارك نبيت (1) ستاكس نت (1) شودان (1) علم أخفاء البيانات (1) علم الحاسوب (1) كتب (1) لغات البرمجة (1) مراجعات (1) مزود الخدمة (1) نصائح تقنية (1) هندسة البرمجيات (1)