‏إظهار الرسائل ذات التسميات اخبار تقنية. إظهار كافة الرسائل

السبت، 6 فبراير 2021

ثلاث ثغرات امنية "حرجة" في هواتف iPhone يتم أختراقك بها

by on 10:59:00 ص


أصدرت Apple التحديث رقم ( IOS 14.4)  مع إصلاحات أمنية لثلاث نقاط ضعف، يقال إنها كانت تستخدم من قبل المهاجمين.

وقال عملاق التكنولوجيا في صفحات التحديث الأمني لأجهزة iOS وiPadOS 14.4، بإن الثغرات الامنية الثلاثة التي تؤثر على أجهزة iPhone و iPad "ربما تم استغلالها بالفعل" ولم يتوفر معلومات تقنيه عن تلك الثغرات الامنية ورفض المتحدث باسم Apple التعليق بما هو اكثر من ذلك . 

ومن غير المعروف من هم الذين يستغلون نقاط الضعف تلك، أو من قد يكون قد وقع ضحية لتلك الاستغلالات. ولم تذكر Apple ما إذا كان الهجوم يستهدف مجموعة فرعية صغيرة من المستخدمين أوما إذا كان هجوما واسع النطاق. وقيل بان شركة Apple لم  تكشف عن هوية الشخص الذي قدم الثغرة الامنية .

وفي التفاصيل القليلة المنشوره قيل انه قد تم العثور على ثغرتين امنيتين في WebKit الذي يقوم بتشغيل المتصفح Safari، وثغرة  في الـ Kernel، وهو نواة نظام التشغيل، حيث تقوم بعض الاستغلالات الناجحة باستغلال  سلسة من الثغرات الامنيه المرتبطة ببعضها البعض بدلاً من استخدام ثغره امنيه واحدة .

 ليس من غير المألوف أن يستهدف المهاجمون أولاً الثغرات الامنيه في متصفحات الجهاز كوسيلة للوصول إلى نظام التشغيل الرئيسي وقالت Apple حيث تعرضت آبل لمثل هذه الثغرات الامنيه في السابق خلال نزاعها مع عملاق التجسس الاسرائيلي "Pegasus" وأوضحت بان المزيد من التفاصيل الاضافيه ستكون متاحة قريبا للجمهور، وإنه لاعتراف نادر من قبل الشركة، التي تفتخر بصورتها الأمنية، بأن عملائها قد يتعرضون لهجوم نشط من قبل المتسللين.

في عام 2019، وجد باحثو Google الأمنيين  عددًا من المواقع الضارة المزودة بالرمز الذي اخترق أجهزة iPhone الخاصة بالضحايا. 

كشفت TechCrunch أن هذا الهجوم على الارجح كان جزءا من عملية الحكومة الصينية  للتجسس على مسلمي الأويغور. ورداً على ذلك ، عارضت شركة Apple بعض النتائج التي توصلت إليها Google في بيان عام، حيث واجهت Apple مزيدًا من الانتقادات لتقليلها من خطورة الهجوم.

في الشهر الماضي ، وجدت مختبر Citizen Lab أن العشرات من الصحفيين في قناة الجزيرة القطرية قد تم أستهدافهم واختراق أجهزة الـ iPhone الخاصة بهم مع ثغرة أمنية لم تكن معروفة من قبل لتثبيت برامج التجسس التي طورتها مجموعة NSO التي تتخذ من إسرائيل مقرًا لها وكانت هذه الثغره أحد أكثر الثغرات حساسية حيث لا تتطلب اي تفاعل من المستخدم او كما يطلق عليها في الوسط الامني 0-Click.

وفي ظل هذه الحالة من عدم توافر التفاصيل، يجب على مستخدمي iPhone و iPad التحديث إلى (iOS 14.4) في أقرب وقت ممكن. 

الجمعة، 17 أبريل 2020

وزارة الخارجية الامركية تقدم مكافأة قدرها 5 ملايين لمن يقدم معلومات عن قراصنة كوريا

by on 11:42:00 ص
تقدم وزارة الخارجية الأمريكية مكافأة قدرها 5 ملايين دولار للحصول على معلومات حول حملات القرصنة التي ترعاها كوريا الشمالية.

قد تم وصف المكافأة في إشعار استشاري أصدرته هذا الأسبوع إدارات الأمن الداخلي والدولة والخزانة الأمريكية وكذلك مكتب التحقيقات الفدرالي والبنية التحتية للأمن السيبراني ووكالة الأمن. صورت الوكالات الإشعار على أنه توجيه تقني لتحذير من العمليات وتهديدات الاستخبارتية الاجنبية و للمنظمات، وخاصة المؤسسات المالية، التي قد تكون مستهدفة من القرصنة التي ترعاها كوريا الشمالية.

وبحسب الاستشارة ، فإن "الأنشطة السيبرانية الخبيثة لكوريا الشمالية تهدد الولايات المتحدة والدول حول العالم ، وبشكل خاص ، تشكل تهديدًا كبيرًا لسلامة واستقرار النظام المالي الدولي".

يقول بعض المحللين الأمنيين إن هذا الأسبوع تم إصداره للمساعدة في إبقاء المنظمات على علم بالتهديد المستمر الذي تشكله الجماعات المرتبطة بكوريا الشمالية ، خاصة في الوقت الذي يستهلك فيه العالم جائحة COVID-19 وقد تصبح الإجراءات الأمنية متراخية.


يقول جون هولتكويست ، أحد كبار المسؤولين: "نحن في منتصف أزمة أخرى في الوقت الحالي ، ولا يمكنك أبدًا تحمل عينيك عن كوريا الشمالية - ويبدو أن الكثير من الحوادث التي شهدناها في الماضي قد جاءت من العدم". مدير تحليل الاستخبارات في شركة FireEye الأمنية. "إنهم ما زالوا عدوانيين للغاية ، ويبدو أنهم ما زالوا يواصلون برامجهم."

استهداف المؤسسات المالية:
في هذا الأسبوع ، يشير المسؤولون إلى أن مجموعات القرصنة المرتبطة بكوريا الشمالية انخرطت في مجموعة من الأنشطة السيبرانية المصممة لسرقة الأموال. يشمل ذلك أنشطة السرقة وغسيل الأموال بالإضافة إلى مخططات التشفير المصممة لاختراق شبكات تبادل العملات المشفرة لسرقة العملات الافتراضية. يشير التنبيه أيضًا إلى أن مجموعات القرصنة هذه تقرض خبرتها لأطراف ثالثة بمباركة النظام الكوري الشمالي لتنفيذ خطط الابتزاز وجمع المزيد من الأموال.

يقول هولتكويست: "على الرغم من أننا كنا نعلم أن هؤلاء المشغلين متورطون في أنشطة حرة وأنشطة تجارية أخرى مثل تطوير البرمجيات ، إلا أنه ليس لدينا أي دليل على أنهم كانوا يقومون بعمليات اقتحام وهجمات نيابة عن أي شخص آخر غير النظام الكوري الشمالي".

الحملات الجارية:
ويقول مسؤولون أمريكيون إن المتسللين الذين ترعاهم كوريا الشمالية حاولوا سرقة ما يصل إلى ملياري دولار منذ أن بدأت الوكالات تتبع هذه الجماعات لأول مرة منذ عدة سنوات. يعكس هذا نتائج مماثلة في تقرير للأمم المتحدة نشر في مارس 2019

وفقًا لمسؤولين من الولايات المتحدة والأمم المتحدة ، فإن حكومة كوريا الشمالية ، لأنها تواجه عقوبات اقتصادية دولية ، تستخدم مخططات القرصنة لجمع الأموال لبرامج الأسلحة وغيرها من الأغراض.

في مارس ، اتهمت وزارة العدل الأمريكية مواطنين صينيين بزعم غسيل 100 مليون دولار في عملة مشفرة مسروقة من عمليات تبادل العملات المشفرة من قبل قراصنة كوريين شماليين في 2018 (انظر: 2 صينيين مدانين بتهمة غسل عملة مشفرة).

في سبتمبر 2019 ، أصدرت وزارة الخزانة عقوبات ضد العديد من مجموعات القرصنة التي لها علاقات مزعومة مع حكومة كوريا الشمالية.

أمن أفضل:
في استشارة هذا الأسبوع ، تحث الوكالات المؤسسات المالية وغيرها على تبني إجراءات أمنية أفضل للتخفيف من مخاطر المتسللين. وتشمل هذه:

  • زيادة الوعي بالخطر الذي تشكله أنشطة القرصنة التي ترعاها كوريا الشمالية والتدخلات السيبرانية.
  • تبادل المعلومات الفنية مع المنظمات الأخرى وكذلك الوكالات الحكومية ؛
  • اعتماد أفضل الممارسات للأمن ، بما في ذلك إطار الأمن السيبراني الخاص بالمعهد الوطني للمعايير والتكنولوجيا ونموذج نضج قدرات الأمن السيبراني التابع لوزارة الطاقة.
  • إخطار جهات إنفاذ القانون بمحاولات القرصنة المشتبه فيها.
  • التأكد من اتباع قوانين مكافحة غسيل الأموال وغيرها من اللوائح المالية للحد من تدفق الأموال غير المشروعة.


كوبرا المخفية
يركز تنبيه هذا الأسبوع بشكل أساسي على أنشطة مجموعة القرصنة المزعومة التي ترعاها الدولة والمعروفة باسم Hidden Cobra أو مجموعة Lazarus Group.


يُشتبه في قيام هذه المجموعة بتنفيذ بعض أشهر مخططات القرصنة ، بما في ذلك اختراق Sony Pictures لعام 2014 بالإضافة إلى هجمات Wannacry ransomware لعام 2017.

في سبتمبر 2018 ، اتهم المدعون الأمريكيون بارك جين هيوك من كوريا الشمالية بالانتماء إلى المجموعة. وزعموا أنه كان أحد المهندسين المعماريين الرئيسيين لـ WannaCry وهجمات أخرى ، بما في ذلك تلك ضد سوني وبنك بنغلاديش. ليس لدى كوريا الشمالية والولايات المتحدة معاهدة رسمية لتسليم المجرمين ، مما يعني أنه من غير المحتمل أن يواجه هيوك المحاكمة على الإطلاق.

الأحد، 23 فبراير 2020

حذرت شرطة سنغافورة من عمليات أحتيال وسرقة لحسابات واتساب

by on 7:33:00 ص
الشرطة تحذر من عملية احتيال جديدة تنطوي على الاستيلاء على حسابات WhatsApp.


سنغافورة: حذرت الشرطة يوم الأربعاء (19 فبراير) من وجود تغيير جديد في عملية احتيال تنطوي على الاستيلاء على حسابات WhatsApp.

وقالت الشرطة في بيان إعلامي  ( إن ما لا يقل عن 18 تقريرا من تقارير الشرطة حول هذه الحيل منذ ديسمبر 2019 ).


تبدأ عملية الاحتيال من خلال تلقي الضحية رسالة WhatsApp من صديق تم اختراق حساب WhatsApp الخاص به مطالبة الضحية بإرسال رمز التحقق المكون من 6 أرقام الذي تم إرساله إليهم.


 وقالت الشرطة : 
"سيفقد الضحية بعد ذلك الوصول إلى حساب WhatsApp الخاص به / بها بعد تزويد المحتالين برمز التحقق المكون من 6 أرقام."


وقالت الشرطة إنه من خلال انتحال شخصية أصدقاء الضحايا على حسابات WhatsApp المعرضة للخطر، سيطلب المحتالون أيضًا أرقام اتصال الضحايا وصور بطاقات الائتمان أو الخصم الخاصة بهم.

كانوا يدعون أنهم يساعدون الضحايا في التسجيل والمطالبة بجوائز وسحوبات اليانصيب المزعومة ( Lazada أو Shopee أو Qoo10 ).

تم إصدار تعليمات للضحايا من قبل المحتالين بمشاركة كلمة رموز التحقق (OTP) التي يتلقونها. ونتيجة لذلك بلغت قيمة الخسائر ما لا يقل عن 1.2 مليون دولار في الولايات المتحدة من خلال عمليات الانتحال على موقع Facebook .

وقالت الشرطة :

أدركوا في النهاية أنهم تعرضوا للغش بعد اكتشاف معاملات غير مصرح بها على حساباتهم."

وأضافت أنه في السابق ، تم الإبلاغ عن المحتالين لاستخدام أساليب مماثلة ولكن من خلال منصات أخرى مثل Facebook و Instagram.

 نصحت الشرطة أفراد الجمهور بعدم مشاركة رموز التحقق من حساباتهم مع أي شخص، والحذر دائمًا من الطلبات غير العادية التي يتم تلقيها على WhatsApp، حتى لو تم إرسالها بواسطة جهات الاتصال الخاصة بهم.

 يجب على مستخدمي WhatsApp أيضًا تمكين ميزة التحقق المكونة من خطوتين للتطبيق لمنع الآخرين من اختراق حساباتهم.

خطأ في واتساب يسمح لأي شخص بالوصول الى اكثر من 400 الف مجموعه خاصة

by on 4:45:00 ص
اكتشف أحد مستخدمي Twitter خلل في WhatsApp يسمح لأي شخص بالانضمام إلى أي دردشة جماعية في تطبيق المراسلة الشهير WhatsApp.


تقوم Google بفهرسة روابط دردشات المجموعات على WhatsApp، مما يجعل المجموعات الخاصة قابلة للاكتشاف الامر الذي جعل روابط محادثات المجموعة الخاصة - قابلة للاكتشاف ومتاحة لأي شخص يريد الانضمام للمجموعات.

 قال الصحفي جوردان وايلدون على Twitter  بانه اكتشف أن ميزة "دعوة إلى رابط المجموعة" في WhatsApp تتيح لمحرك Google فهرستها، وجعلها متاحة عبر الإنترنت حيث يتم مشاركة الروابط خارج خدمة الرسائل الخاصة الآمنة الخاصة بـ WhatsApp.

 تمكنت عقارب جوجل من الزحف لعناوين وروابط المجموعات الخاصه وتمكنت من العثور على المجموعات الخاصة، ويمكنك ايضا باستخدام عمليات بحث محددة في محرك البحث Google الوصل لهذا المجموعات (وللأسف شملت النتائج الكثير من مجموعات المشاركة الإباحية).  

تكمن المشكله انه بمجرد انضمامك إلى مجموعة يمكنك الوصول إلى جميع المشاركين وأرقام هواتفهم. وهذا يؤثر سلبا على الخصوصية ويرتفع التأثير الامني أذا كانت هذه المجموعات تدار من قبل السياسيين او الصحافيين مما يؤدي الى زيادة التأثير.


بطبع يمكن لمشرفي المجموعة  ايقاف وإبطال خاصية الوصول للمجموعه من خلال رابط يوصلك إلى الدردشة إذا أراد ذلك، ولكن يقول Wildon بأنه اكتشف ان الامر لا يفلح في هذه الحالات: "يقوم WhatsApp بإنشاء رابط جديد فقط؛  لا يؤدي بالضرورة إلى تعطيل الرابط الأصلي. تأتي روابط مجموعة WhatsApp مع تحذيرات مرافقة، لتذكير الشخص الذي ينشئ الرابط  بمشاركة الرابط مع الأشخاص الذين يثق بهم فقط.

 قالت المتحدثة باسم :
 Facebook / WhatsApp  Alison Bonny 

في رسالة بالبريد الإلكتروني إلى The Verge بأنه:
"مثل جميع المحتويات التي يتم مشاركتها في القنوات العامة القابلة للبحث، يمكن العثور على الروابط التي يتم نشرها علنًا على الإنترنت بواسطة مستخدمي WhatsApp الآخرين  ،وان الروابط التي يستخدمها المستخدمون ولا يرغبون في مشاركتها الا بشكل خاص، فلا ينبغي نشرها على موقع ويب متاح للجمهور".

رفضت Google تقديم تعليق على السجل، ولكن داني سوليفان ، مسؤول الاتصال العام للشركة للبحث ،قال 
"محركات البحث مثل Google وغيرها تدرج صفحات من الويب المفتوح.  هذا ما يحدث هنا. لا يختلف الأمر عن أي حالة يسمح فيها الموقع بإدراج عناوين URL بشكل علني. "  لقد تضمن رابطًا إلى الاتجاهات في مركز مساعدة Google لمنع تضمين المحتوى في نتائج البحث.

 بطبيعة الحال ، حصلت WhatsApp على نصيبها من الصداع المتعلق بالأمان في الأشهر الأخيرة.  تم الإبلاغ عن اختراق مزعوم من قبل المملكة العربية السعودية في هاتف المدير التنفيذي لشركة أمازون جيف بيزوس مرة أخرى في عام 2018 عبر رسالة WhatsApp المصابة بالبرامج الضارة.  

وفي مايو الماضي ، تم استخدام ثغرة أمنية اكتشفت في التطبيق لحقن برامج التجسس على هواتف Android و iOS عبر مكالمة هاتفية.

الأربعاء، 19 فبراير 2020

يبدء الامر برسالة من الجميلة "ديانا" من "اوكرانيا" وينتهي بـ "ابو البراء" من "غزة" وفايروس داخل هاتفك

by on 11:43:00 م

حركة المقاومة حماس تقوم بخداع الجنود الإسرائيليين وتثبيت برامج ضارة على هواتفهم مما يضع القيادة الاسرائيلية في الموقف المحرج من جديد.
 
يبدء الامر برسالة من الجميلة "ديانا" من "اوكرانيا" ومن ثم تبادل الاهتمام و الحب، وينتهي بـ "ابو البراء" من "غزة" ثم لفايروس يتطفل على كل تفاصيل حياتك واسرار وحدتك العسكرية.


حدث مثل هذا الموقف مؤخرًا لمئات الجنود الإسرائيليين الذين وقعوا فريسة لحملة "مصائد العسل" التي نصبتها حماس لجنود الاحتلال وتسببوا في إصابة هواتفهم المحمولة ببرامج خبيثه سمحت لهم بالتجسس وجمع المعلومات.

قام ناشطو الإنترنت التابعين لحماس بانشاء مجموعة من الحسابات الشخصية المزيفة على مواقع التواصل الاجتماعي المختلفة وخدمات الدردشة، بما في ذلك (Facebook و Instagram و WhatsApp و Telegram) واستخدموا صورًا للفتيات المراهقات لصور الملف الشخصي لجذب الجنود إلى المصيدة. ومن خلال تبادل الرسائل الفورية، تم خداع الجنود لتنزيل تطبيقات المواعدة التي تحتوي على برامج ضارة. في محاولة لاختراق هواتف جنود جيش الدفاع الإسرائيلي.

ما لم تكن تعلمه حماس هو أن المخابرات الإسرائيلية استطاعت كشف الامر، وتتبعت البرمجيات الخبيثة التي أسقطتها حماس ونظام القرصنة الخاص بها ولكن في وقت متأخر حيث وصل المخترقين لهدفهم. وهذا لا يعني انتهاء الحرب الرقمية فهذا الحدث لا يعتبر الاول من نوعه ولن يكون الاخير.


وهذا النوع من الهجمات على الرغم من بساطة أسلوبه الى انه لطالما أجبر (جيش الدفاع الإسرائيلي) على الاعتراف به حيث غرد حسابهم على توتير: "قامت حماس بإنشاء حسابات وهمية لوسائل التواصل الاجتماعي، باستخدام صور الفتيات، في محاولة لاختراق هواتف جنود جيش الدفاع الإسرائيلي."


تفاصــيـل تـقـنـيـة:

تم إخفاء هذه البرامج الضارة على أنها ثلاثة تطبيقات مواعدة مختلفة ، بما في ذلك GrixyApp و ZatuApp و Catch the moment.  


كان لدى التطبيقات الثلاث مواقع مصاحبة لجعلها تبدو شرعية.  حيث اذا شككت بتطبيق وبحثت عنه ستجد ان التطبيق يمتلك موقع خاص وتعتقد انه لشركة عريقة. عندما ينقر جندي على رابط لتنزيل التطبيق المفترض، ستظهر رسالة تقول "الجهاز غير مدعوم ، سيتم إلغاء تثبيت التطبيق" في تلك المرحلة، وقع الضرر.

  
تقول شركة الأمن (Check Point) إن البرامج الضارة كانت قادرة على جمع معلومات معينة للجهاز، بما في ذلك IMSI وأرقام الهواتف والتطبيقات المثبتة ومعلومات التخزين، ثم أرسلت البيانات إلى خادم القيادة والتحكم.


 ما كان يحتمل أن يكون أكثر ضرراً من ذلك، هو قدرة البرامج الضارة على التسجيل كمسؤول root على الجهاز.  هذا من شأنه أن يمنح المقاومة إمكانية الوصول إلى المعلومات والميزات الرئيسية، مثل الكاميرا والتقويم والموقع وتبادل الرسائل القصيرة وقوائم جهات الاتصال وسجل المتصفح.

"تتمثل الوظيفة الرئيسية لهذا البرنامج الخبيث في جمع البيانات عن الضحية مثل رقم الهاتف والموقع ورسائل الرسائل النصية القصيرة وغير ذلك. وقالت شركة الامن Check Point:
"كانت هذه حملة كبيرة جدا.  لكل جندي مستهدف، كان هناك إنسان فعلي في الطرف الآخر يحاول سحب المخطط.  في بعض الحالات، كان الجنود على اتصال عن غير قصد بمشغل حماس لمدة عام كامل."

 وصرحت شركة Check Point ايضا:
" هذه الحملة بمثابة تذكير حاد بأن الجهد الذي يبذله مطورو النظام وحده لا يكفي لبناء نظام بيئي آمن يعمل بنظام Android".

السبت، 28 ديسمبر 2019

بروتوكول ال RCS لهواتف الـ Android

by on 4:00:00 م
الآن يمكن الاستمتاع بنظام الرسائل RCS على هواتفهم الذكية.


على الرغم من ترقية RCS الجديدة، سيظل المستخدمون بحاجة إلى استخدام رسائل Android لاستخدام جميع الميزات الجديدة. خدمات الاتصالات الغنية والمعروفة أيضًا باسم RCS عبارة عن بروتوكول رسائل نصية يمكنه ترقية التنسيق القياسي للرسائل النصية للمستخدمين والذي سيتضمن بعض الميزات الجديدة مثل طرق الدفع وميزات مشاركة الملفات عالية الدقة ومكالمات الفيديو وخيارات مشاركة الموقع وغير ذلك الكثير سيكون متاحًا لتطبيق المراسلة الافتراضي بعد ترقية RCS الجديدة هذه.


ال Apple's iMessage مع دردشه عبر ال WiFi  هي ميزه عاليه حيث تمكن لمستخدمي ال iOS مشاركه الصور ومقاطع الفيديو عاليه الدقه والخصول على اشعارات الكتابه وايصالات القراءه والمحادثات الجماعيه.

يُعد RCS إصدارًا موازًا لـ iMessage من Apple الذي تم إنشاؤه لمستخدمي Android، حيث يمكن للمستخدمين امتلاك غالبية الميزات المماثلة تقريبًا، لكن حاليًا يتأخر الحصول على تشفير شامل مثل iMessage وبالتالي فإن المحادثات، من خلال بروتوكول RCS، تكون أكثر أمانًا  من تنسيق الرسائل القصيرة التقليدية ولكن ليس مثل تنسيق iMessage، في حين أن Apple ليست في عجلة من أمرها لدعم بروتوكول RCS.
الآن ، سيصبح بروتوكول RCS هذا متاحًا لجميع مستخدمي Android في الولايات المتحدة وفقًا لتأكيد مدير منتج Android Messages كما كشف ( Sanaz Ahari) انه سيتم توفير تطبيق RCS هذا لجميع مستخدمي Android في الولايات قبل أسابيع قليلة من نهاية 2019. وفقًا لـ Google، تتوفر هذه النسخة التجريبية الجديدة لجميع مستخدمي Android في الولايات المتحدة إلى جانب المستخدمين في فرنسا والمكسيك والمملكة المتحدة.

هل ما زلت ترى التنسيق القديم للرسائل النصية في جهاز Android الخاص بك؟حسنًا، تأكد من تحديث تطبيق الرسائل في جهازك وخدمات شركة الجوّال.
يريد كل شخص أن تكون محادثاته أكثر خصوصية ومرحة وأمانًا، لذلك ستكون هذه الأنواع من البروتوكولات دائمًا بحاجة لكل مستخدم سواء Android أو iOS. يحاول عملاق التقنية وضع استراتيجيات متنوعة لجعل هذا التحديث الجديد متاحًا للجميع. لا شك أن RCS منتج من الجيل التالي ، لكنه لا يزال بعيدًا عن كونه عالميًا.

الثلاثاء، 24 ديسمبر 2019

فيسبوك يستطيع تتبعك حتى في حالة عدم أعطائه الاذن

by on 4:01:00 ص

لا شك أن Facebook يعد منتجًا ثوريًا، لكنه ظل يتهم على مدار السنوات الماضية بانتهاك الكثير من سياساته، ورغم الفضائح الكثيرة التي لا تزال هذه الشبكة الاجتماعية تديرها جميعًا.


في الآونة الأخيرة، ذكرت مجموعة من وسائل الإعلام بما في ذلك AFP و CNBC و The Hill أن Facebook أبلغ أعضاء مجلس الشيوخ الأمريكي في خطاب بأنه يتعقب المستخدمين حتى بعد إيقاف تشغيل إعدادات مواقعهم داخل التطبيق.


حسنًا، هذا ليس شيئًا جديدًا، أليس كذلك؟  لأنه تم الكشف عن هذا بالضبط قبل عام. في 18 ديسمبر 2018، في قصة كتبها صحافي كشمير هيل، علمنا بسوء استخدام خدمات الموقع من خلال Facebook ، فقد جاءت هذه التقارير الجديدة من المؤسسات الإخبارية حول ذكرى قصة كشمير هيل لتذكير الأشخاص الذين يديرون موقع Facebook بأعمالهم ولن يتغير أي شيء حيال ذلك على الإطلاق.


أوضح روب شيرمان، كبير مسؤولي الخصوصية في فيسبوك، لوسائل الإعلام بعد مشاركته سياسات الشركة بشأن تتبع الموقع لعضوية مجلس الشيوخ كريستوفر كونس (دي ديل) وجوش هاولي (جمهورية مقدونيا).


وفقًا لشيرمان، تستخدم الشبكة الاجتماعية عنوان IP وعمليات تسجيل الوصول والصور الخاصة بالمستخدمين الذين تم وضع علامة عليهم للتعرف على موقع مستخدميها وبعد ذلك على مشاركة هذه المعلومات مع المسوقين لاستهداف المستخدمين بالإعلانات والمحتوى المناسبين في موجز الأخبار الخاص بهم.Facebook هو عبارة عن منصة وسائط اجتماعية مجانية ومساعدة المسوقين في الوصول إلى المستهلكين المحتملين هي كيفية كسب المنصة الاجتماعية للمسوقين تساعد بيانات الجمهور المستهدف المقدمة من Facebook بناءً على الموقع المسوِّقين على الوصول إلى نوع الأشخاص الذين يريدون معرفه خدماتهم ومنتجاتهم بالضبط. 


  • إذا كنت ترغب في إيقاف تشغيل خدمات موقعك تمامًا، فما عليك سوى الانتقال إلى إعدادات هاتفك وإيقاف تشغيل خيار خدمات الموقع تمامًا.

  • لإيقاف تشغيل موقع Facebook، انتقل إلى خيار إعداد الهاتف وفتح خدمات الموقع ، وانقر فوق تطبيق Facebook واختر من بين خيارات السماح بالوصول إلى الموقع "لا تطلب أبدًا" "اسأل في المرة القادمة" و "أثناء استخدام التطبيق".
ضمن تطبيق Facebook، يمكنك أيضًا مراجعة سجل موقعك وكذلك يمكنك حذف سجل الأماكن التي لا تريد حفظها في سجل موقع Facebook.


يمكن لخيار موقع الخلفية في هاتف Android تمكين المستخدمين من السماح لـ Facebook بتتبع الموقع حتى لو كان المستخدم لا يستخدم التطبيق.  لذلك يمكنك إيقاف هذا الخيار إذا كنت لا ترغب في مشاركة معلومات موقعك مع Facebook.هذه مجرد بعض الميزات التي يمكن أن تساعد في منع إساءة استخدام بياناتك، ولكن حتى مع كل هذه الإعدادات إذا كنت لا تزال تخشى من أن يتعقب Facebook موقعك ومشاركته بين الآخرين، فإن الخيار الأفضل هو التوقف عن استخدام هذه التطبيقات تمامًا حتى لا  يجب أن تقلق بشأن تتبعك طوال الوقت.

تكشف هذه التقارير الواردة من المؤسسات الإخبارية عن سبب عدم الوثوق في Facebook ولكن لا يوجد شيء يمكننا القيام به حيال ذلك سوى التوقف تمامًا عن استخدام النظام الأساسي.


ميزة جديده في تطبيق تويتر لمن يعاني ضعف النظر

by on 3:50:00 ص

يعمل تطبيق على الويب على طرح ميزة إمكانية وصول جديدة، تهدف إلى مساعدة من يعانون من ضعف البصر.

سيضيف وضع إمكانية الوصول تبديلًا جديدًا عالي التباين في إعداداته، عندما يقوم المستخدم بتشغيله، سيتم عرض الأزرار وعناصر واجهة المستخدم الأخرى بألوان عالية التباين.


جربه من خلال النقر على الإعدادات > إمكانية الوصول > الرؤية > زيادة تباين الألوان.


يمكنك أيضًا إيقاف تشغيله بإلغاء تحديد الخيار نفسه.


يعمل Twitter باستمرار على إدخال تحسينات على تطبيق الويب الخاص به.   مؤخرا؛  اختبر موقع المدونات الصغيرة ميزة تتيح للمستخدمين جدولة تغريداتهم مسبقًا.  توجد شجرة محادثة مشابهة لـ Reddit أيضًا لمستخدمي Twitter، حيث يمكنهم بسهولة تصفية المحادثات والأحداث وفقًا لموضوعهم المفضل.


الأحد، 22 ديسمبر 2019

تحقق آبل اكبر ارباح في سوق الهواتف الذكيه

by on 6:31:00 ص


لا تزال شركة أبل هي العائلة الأكبر في عالم الهواتف الذكية.
على الرغم من أن 2019 بعيد عن السنة الأكثر ربحية لمصنعي الهواتف الذكية، إلا أن Apple لا تزال تمسك بغالبية الأرباح.  وفقًا لأحدث تقرير Counterpoint Research، فإن عملاق التكنولوجيا في كوبرتينو يحتل 66٪ من إجمالي أرباح الصناعة على الرغم من تحقيق 32٪ فقط من إجمالي إيرادات الهواتف الذكية خلال الربع الثالث من العالم.

ما يبرز أكثر من ذلك، هو حقيقة أن هذا هو قبل فترة العطلة المحورية عندما عادة ما ترى أبل أعلى أرقام المبيعات.  كمرجع، في الربع الرابع من عام 2018، ارتفعت حصة أرباح Apple في نطاق 80٪ ، ومن المتوقع أن تستمر أرباح Q4 2019 على نفس المنوال.

من خلال استعراض التصنيف، تعد Samsung ثاني أكبر عائد خلال الفترة من يوليو إلى سبتمبر حيث جمعت 17٪ من إجمالي الأرباح.  كان هذا مدعومًا بالمبيعات القوية لسلسلة Galaxy A و Note10.  تشمل بقية الحزمة عالية الدخل Huawei و Oppo و Vivo و Xiaomi.

يلاحظ كارن تشوهان من Counterpoint أن العلامات التجارية الصينية تدار ببطء لتحسين هوامش ربحها ومع ذلك فهي ليست في أي مكان بالقرب من الهوامش التي تديرها Apple. 

من ناحية أخرى، فإن عام 2020 يوصف بأنه عام 5G للتسويق وسيستفيد اللاعبون الصينيون جميعًا من الدفعة إلى 5G وسيكونون قادرين على زيادة متوسط ​​أسعار الطلب حيث ما زالت تسيطر العملاقة هواوي على السوق الصيني بشكل كبير.


الأربعاء، 18 ديسمبر 2019

هل ستتمكن جوجل من تجاوز مشكلتها مع السلطان التركي؟؟

by on 4:32:00 م

سيتعين على هواتف Android الجديدة في تركيا الاستغناء عن تطبيقات Google


في خضم حرب السيطرة على اسواق تكنولوجيا المعلومات وأقصاء المنافسين بدأت مشكلات Google في بلاد السلطان العثماني "تركيا" عندما تقدمت شركة الإنترنت الروسية Yandex بشكوى ضدها.

لن تأتي هواتف Android الجديدة التي تم إصدارها في تركيا مع تطبيقات Google إذا فشل العملاق التكنولوجي في حل مشكلته مع سلطات البلاد.  وفقًا لوكالة رويترز، أخبرت الشركة شركائها التجاريين الأتراك أنها لن تكون قادرة على العمل معهم على هواتف أندرويد جديدة التي سيتم إصدارها في السوق التركية.  بدأت مشاكلها في البلاد عندما تقدم منافستها الروسية ياندكس بشكوى ضدها، مما دفع مجلس المنافسة التركي إلى فتح تحقيق.

في عام 2018 ، طلب مجلس المنافسة من Google تغيير اتفاقيات توزيع البرامج الخاصة بها من أجل السماح للمستهلكين باختيار محرك بحث مختلف لأجهزة Android الخاصة بهم.  لقد منحت Google ستة أشهر لإجراء التغييرات، كما فرضت عليها غرامة قدرها 93 مليون ليرة (17.4 مليون دولار).  الآن، قرر مجلس الإدارة أن التغييرات التي أجراها عملاق التكنولوجيا بالفعل لا تزال غير كافية، لأن القدرة على تغيير محركات البحث لا تزال غير متوفرة.

تقول Google إنها تعمل مع السلطات لحل المشكلة، لذلك قد يرغب محبو Android في تركيا في تجاوز أصابعهم إذا كانوا يريدون الوصول إلى متجر Play وتطبيقات Google الأخرى على هواتفهم المستقبلية.  ومع ذلك، لن تتأثر النماذج الحالية.  وقال عملاق التكنولوجيا في بيان: 
سيتمكن المستهلكون من شراء طرازات الأجهزة الحالية وسيتمكنون من استخدام أجهزتهم وتطبيقاتهم بشكل طبيعي. خدمات Google الأخرى لن تتأثر.

السبت، 14 ديسمبر 2019

حرب لجنة التجارة الفيدرالية مع العملاق الازرق فيسبوك

by on 10:36:00 م

قد تمنع لجنة التجارة الفيدرالية الـ FTC خطط تكامل Facebook لـ WhatsApp و Instagram


أفادت تقارير أن لجنة الاتحاد الفيدرالية الأمريكية (FTC) تدرس أمرًا ضد Facebook لمنعها من دمج WhatsApp و Instagram و Facebook Messenger في خدماتها الخاصة.

وفقًا لصحيفة نيويورك تايمز وول ستريت جورنال. أفادت التقارير بأن لجنة الاتحاد الفيدرالية (FTC) تقوم بالتحقيق في Facebook كجزء من تحقيق مكافحة الاحتكار، على أساس أن سياساتها غير قادرة على المنافسة.

بدأت اللجنة تحقيقها بعد أن أعلن Facebook أنها ستوحد الأسس التقنية لـ WhatsApp و Instagram و Facebook. سيسمح ذلك لمستخدميها البالغ عددهم 2.7 مليار بإرسال رسائل خاصة مشفرة من أحد التطبيقات التي يمكن تلقيها من تطبيق آخر. وقال في ذلك الوقت:

 "إننا نبني أساسًا للتواصل الاجتماعي يتماشى مع الاتجاه الذي يهتم به الناس بشكل متزايد: المراسلة مع بعضهم البعض على انفراد".

الشاغل الأساسي ل FTC هو أن اكتساب Facebook للتطبيقات المنافسة مثل Instagram قد قلل من منافسة الشبكات الاجتماعية. تعتقد اللجنة أنه إذا قام Facebook بتضمين هذه التطبيقات بإحكام في بنيتها الأساسية، فسيصبح من الصعب للغاية فصلها.

اعتبارًا من العام الماضي ، كان Facebook يمتلك حوالي 66 بالمائة من سوق الوسائط الاجتماعية العالمية ، مقارنة بـ 11 بالمائة لكل من Pinterest و Twitter. في عام 2018 ، حققت الشركة أرباحًا صافية بلغت 22.1 مليار دولار.

حيث تم في الصيف الماضي عمل تحقيق من قبل وزارة العدل الأمريكية والكونغرس ومختلف الولايات للبحث والتمحيص في سلوكيات محتملة غير تنافسية. ونتيجة لذلك، أفيد أن Facebook ألغى فكرة شراء تطبيق الدردشة Houseparty.

قفز Facebook من جدل إلى آخر ، خاصة مع Cambridge Analytica وفضائح الخصوصية الأخرى. دعا النقاد إلى تفككها عن طريق الكشف عن استحواذات Instagram و WhatsApp التي عززت احتكارها.

قد يكون من الصعب على FTC الحصول على أمر قضائي ، ناهيك عن تقسيم تطبيقات Facebook. أولاً ، يجب أن تثبت أمام المحكمة أن Facebook قد انتهك قوانين مكافحة الاحتكار أو أنه على وشك القيام بذلك.

ملايين الاجهزه ستحرم من أستخدام واتساب في 2020

by on 10:23:00 م


سيفقد الملايين من مستخدمي الهواتف الذكية الأقدم الوصول إلى Whatsapp على أجهزتهم.


أعلن شركة Facebook المالكة لتطبيق المراسلة الشهير واتساب أن ملايين الاجهزة حول العالم ذات الاصدارات القديمة مثل الهواتف العاملة بنظام التشغيل Windows وأجهزة iOS و Android اعتبارًا من 1 يناير 2020.


وحسب تصريح الشركة فأن الاجهزة التي سوف تتضرر من هذه السياسة هي الهواتف التالية :

  • - iPhone أقدم من iPhone 5
  • - جميع أجهزة Microsoft Lumia
  • - هواتف HP Elite الذكية
  • - معظم أجهزة Android التي تم إطلاقها في عام 2010 أو ما قبله.
قالت الشركة المملوكة لـ Facebook في إشعار على صفحة متطلبات النظام الخاصة بها "نظرًا لأننا لم نعد نعمل بنشاط على تطوير أنظمة التشغيل هذه، فقد تتوقف بعض الميزات عن العمل في أي وقت".

للاستمرار في الوصول إلى التطبيق ، يجب أن يمتلك المستخدمون جهازًا قادرًا على تشغيل نظام iOS 9 أو Android 3.0 ، حسبما ذكرت الشركة.

الخميس، 12 ديسمبر 2019

حرب واتساب على الشركات التي تسيء أستخدام التطبيق

by on 8:29:00 م

أعلنت WhatsApp عن فرض قيود على إساءة استخدام ميزات الرسائل الجماعية في تطبيق واتساب للأعمال من خلال فرض أجراءات قانونية.


تقوم منصه WhatsApp بمقاضاه الشركات التي تسيء استخدام ميزة الرسائل الجماعية وعلى حد قولها "لن يتم التغاضي عن إساءة استخدام وظائف(WhatsApp Business) لعملاء البريد العشوائي".


كما هو معلوم يحظى تطبيق المراسلة الشهير واتساب بشعبية كبيرة بين المستخدمين حيث يقدر عدد المستخدمين النشطين بحوالي 300 مليون مستخدم يوميًا وعدد رسائل يتجاوز الـ 65 مليار رسالة يوميا. أتاحت قاعدة المستخدمين الهائلة فرصة عمل لـ WhatsApp المملوكة لشركة Facebook ، مما أدى إلى تطوير تطبيق WhatsApp Business و WhatsApp Business API.

يمكن استخدام تطبيقات WhatsApp التجارية وواجهة برمجة التطبيقات من قبل الشركات الكبيرة والصغيرة لإدارة علاقات العملاء والتواصل وكذلك الترويج للمنتجات والخصومات. وبذلك يمكن أن يؤدي فتح خط مباشر للمستهلكين إلى فتح طريق للإساءة. على وجه الخصوص، يريد WhatsApp التضييق على الرسائل الجماعية والآلية - وكلاهما يمكن أن يكون مصدر إزعاج شديد للمستهلكين ويشكل انتهاكًا لشروط خدمة WhatsApp. 


ترغب الشركة في "تعزيز الطبيعة الخاصة لمنصتنا وإبقاء المستخدمين في مأمن من إساءة الاستخدام" وقد تم بالفعل منع ملايين الحسابات بسبب السلوك المسيء لكن WhatsApp تقول إن بعض الشركات مستمرة في محاولاتها لتجنب أنظمة التعلم الآلي المطورة لتتبع إساءة الاستخدام والآن تقول WhatsApp إنها ستستخدم الإجراءات القانونية اعتبارًا من 7 ديسمبر ضد المخالفين سواء كانت الأدلة تأتي من المنصة نفسها أم من مصادر خارجية، والتي من المحتمل أن تتضمن شكاوى العملاء أو تقاريرهم.

 سيتخذ WhatsApp إجراءات قانونية ضد من نقرر أنهم يشاركون أو يساعدون الآخرين في سوء الاستخدام الذي ينتهك شروط الخدمة الخاصة بنا، مثل الرسائل الآلية أو المراسلة الجماعية أو الاستخدام غير الشخصي، حتى إذا كان هذا التحديد يستند إلى المعلومات المتاحة لنا من "خارج منصتنا". 

الجمعة، 13 أبريل 2018

عملية البرلمان - Operation Parliament

by on 7:21:00 م


عملية البرلمان - Operation Parliament

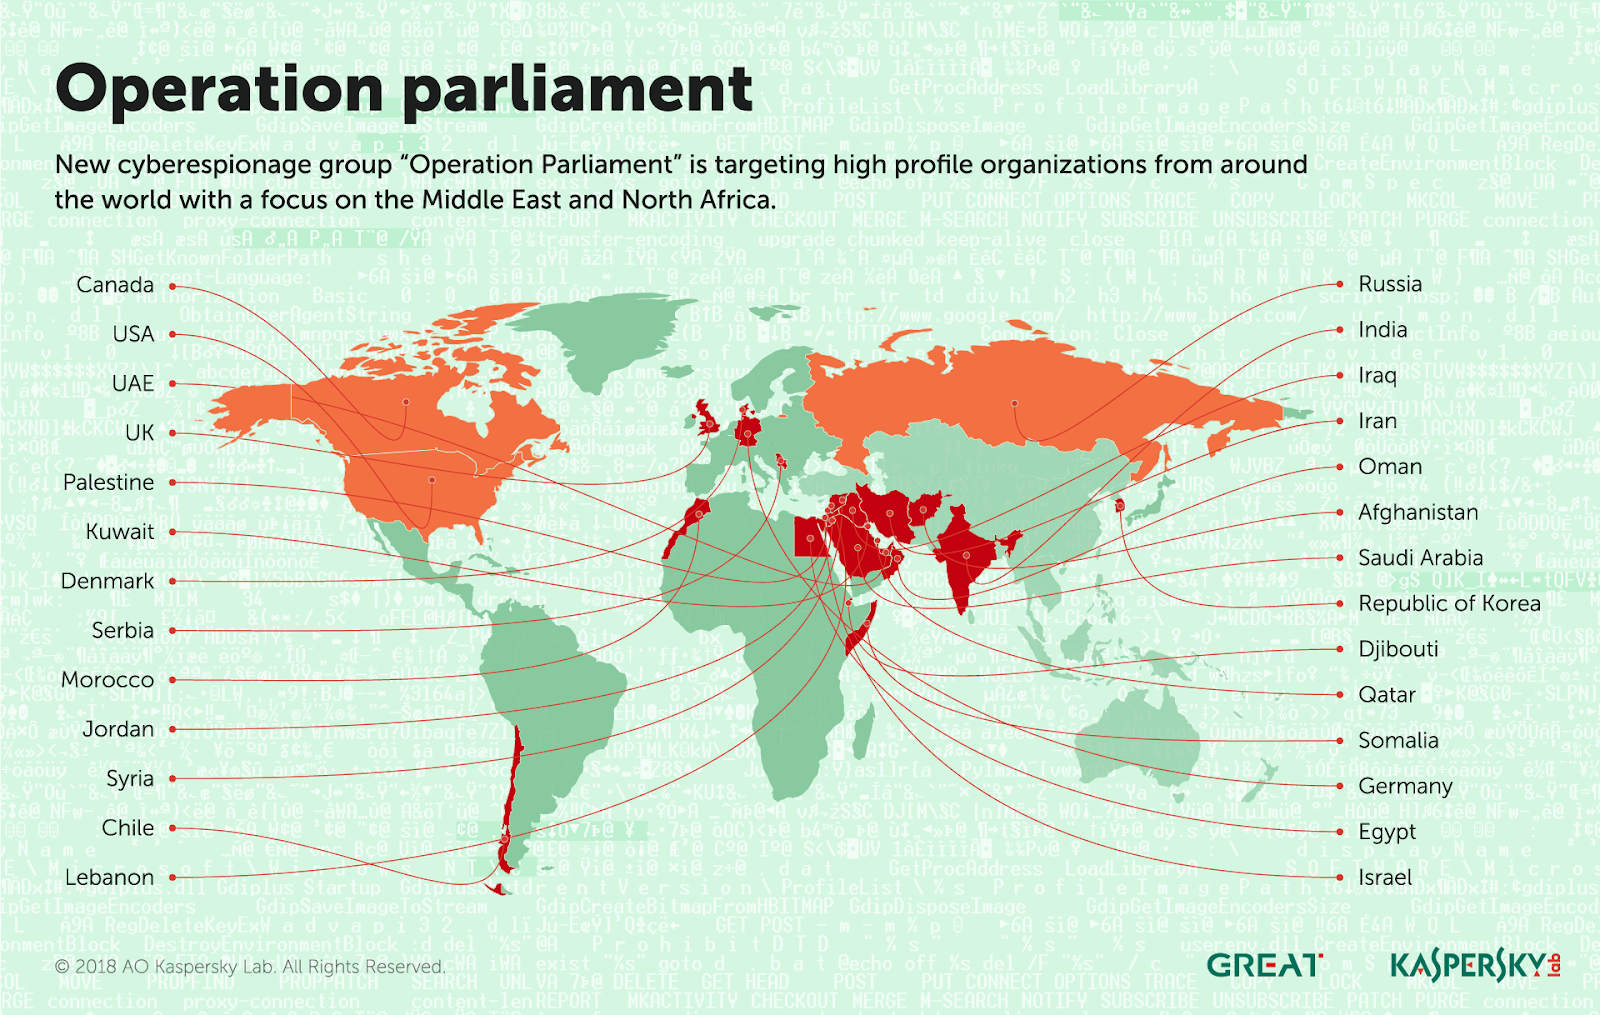
عمليات تصيد وأختراق ممنهجمة ذات طابع سياسي تستهدف كيانات رفيعة المستوى مثل البرلمانات ومجالس الشيوخ ومكاتب الدولة العليا والمسؤولين وعلماء وسياسيين والوكالات العسكرية والاستخباراتية والوزارات ووسائل الإعلام ومراكز الأبحاث واللجان الانتخابية والشركات التجارية الكبرى وغيرها أستهدف المهاجمين قرابة الـ 28 دولة حول العالم وتمركزت عملية الاستهداف في الشرق الاوسط وبالأخص "دولة فلسطين" بهدف الوصول إلى الهيئات التشريعية والتنفيذية والقضائية العليا في جميع أنحاء العالم.
وتم رصد الضحايا في فلسطين ومصر والأردن والإمارات العربية المتحدة والمملكة العربية السعودية وجيبوتي وقطر ولبنان وتشيلي والصومال والعراق والمغرب وسوريا والهند وإيران وكندا والولايات المتحدة الأمريكية والمملكة المتحدة وألمانيا وفي الاراضي التابعة للكيان الصهيوني وأفغانستان وصربيا وروسيا وعمان والكويت وكوريا الجنوبية والدنمارك.
تختلف الاجهزة التي أستهدفت من أنظمة سطح المكتب أو الكمبيوتر المحمول الشخصية إلى خوادم كبيرة بأدوار وحدة تحكم أو ما شابه ذلك. وتختلف طبيعة الوزارات المستهدفة ، بما في ذلك المسؤولين عن الاتصالات، والصحة، والطاقة، والعدالة، والمالية. وعلى ما يبدو أن المهاجمين على علم جيد باهدافهم ولديهم قواعد بيانات سابقة عن ضحاياهم وخبراتهم ومهاراتهم السيبرانية لذلك تم أستهداف الاضعف منهم.
ومن خلال التقرير على ما يبدو أن عملية الاستهداف كانت تتمركز بشكل اكبر في قطاع غزة بسبب أن الوثائق التي أستخدمت للأحتيال تتمحور بأمور حول القطاع 


Abstract #Malware
كان هدف البرمجية االخبيثة الوصول الى #CMD & #PowerShell لتنفيذ أوامر عن بعد على أجهزة الضحايا وارسال المعلومات لـ C&C وكانت عملية أرسال الأوامر من و الى الـ C&C الى أجهزة الـ #Victims تتم بشكل مشفر وتم تشفير أجزاء البرمجية الخبيثة لمنع تعقبها لأطول فتره ممكنة

Technical details
شوهدت البرمجيات الخبيثة لأول مرة محملة بـ VMProtect؛ عند فك الحزم للعينه لم تظهر أي أوجه تشابه مع البرامج الضارة المعروفة سابقًا.
تم تشفير جميع القيم والإعدادات.ومن خلال تحليل السلوك تم تحديد وظيفة تتيح اتصال #HTTP مع خادم C&C وتستدعي "processcreate"


تم تشفير ملفات التكوين باستخدام ترميز #3DES و #Base64. يتم أيضًا تشفير البيانات المرسلة إلى خادم C & C باستخدام 3DES و Base64.
تبدأ البرامج الضارة بالاتصال بخادم C & C عن طريق إرسال معلومات أساسية حول الجهاز المصاب. ثم يقوم الخادم C & C بالرد
توفر البرمجيات الخبيثة بشكل أساسي محطة CMD / PowerShell لتحكم عن بعد للمهاجمين ، مما يمكنهم من تنفيذ البرامج


قائمة جهات الاتصال من العاملين في وسائل الإعلام


 ملف تصيد يخص مشكلة الرواتب في قطاع غزة 
تقرير توضيح (عن مرتبات موظفي غزة


ملف تصيد
العلاقات بين دولة الإمارات العربية المتحدة والأردن ، والأثر الناجم عن عدم مقاطعة قطر


درس سابق تكلمت فية عن الانظمة العربية الضعيفة أمنيا وحذرت من خطر هذا التهاون في المستقبل .....!


نفس الدرس تمت مشاركتة على حسابي الشخصي في فيسبوك لمشاركة آرائكم حول الموضوع ..!!


أخبار

اخبار تقنية (132) اندرويد (89) تقنية (75) مسابقة أفضل تدوينة (60) ايفون (51) تطبيقات (41) فيسبوك - facebook (24) واتساب - whatsapp (23) جوجل - Google (13) حرب الالكترونية (10) سامسونغ - Samsung (9) يوتيوب - youtube (9) WiFi (7) تقارير و دراسات (7) منوعات (7) هواتف - phone (7) SS7 (6) apple (6) hacker news (6) zoom (6) VPN (5) hacker (5) instagram - أنستقرام (5) SCADA (4) 5G (3) IOS (3) Programming Language (3) android (3) android malware (3) artificial intelligence (3) iphone (3) network (3) os (3) privacy (3) أبتكارات و أختراعات (3) تعلم البرمجة (3) خصوصية (3) هواوي - huawei (3) +Apple TV (2) Android Trojan (2) COVID-19 (2) GDPR (2) LiFi (2) Twitter (2) WhatsApp Desktop (2) WhatsApp Web (2) application (2) checklist (2) coronavirus (2) dns (2) google paly (2) microsoft teams (2) news (2) php (2) scan netwok (2) الجيل الخامس (2) باركود (2) برمجة (2) تويتر (2) روبوت (2) روت - root (2) سوني - Sony (2) شبكات (2) قواعد البيانات (2) نظام التشغيل (2) واي فاي (2) AI (1) Air Force (1) AirPlay (1) Apple TV (1) Bitdefender (1) Bluetooth (1) CSSLP (1) Cambridge Analytica (1) Certified (1) Cisco (1) Comodo (1) CryptoAPI (1) Darknet (1) Defcon (1) DoH (1) E2EE (1) ECES (1) Egregor (1) FIN8 (1) Fitbit (1) Front end (1) Full HD (1) GCFA (1) GPEN (1) GandCrab (1) Google Takeout (1) HTC (1) Hidden Cobra (1) IoT (1) JavaScript (1) Kodachi (1) LG (1) Lazarus Group (1) Meta (1) MongoDB (1) Netflix (1) OSINT (1) Oneplus (1) Oneplus 8 filter (1) Operating System (1) R (1) RCM (1) RCS (1) RitaVPN (1) STEGANOGRAPHY (1) Sonos (1) StarOS (1) TCP/IP (1) TOR (1) TOR Browser (1) TV show (1) Trend Micro (1) USITC (1) Ultra HD (1) VISA (1) Vultur (1) WATSAPP DARK (1) WhatsApp hacked (1) White Rabbit (1) Yandex (1) anonymity (1) big data (1) bitcoin (1) browser (1) call (1) camera (1) certification (1) cloud computing (1) cross-site (1) dark mode (1) darkmode (1) database (1) deep learning (1) deepwep (1) faceebok Messenger (1) fitbit watch (1) google project zero (1) goolge (1) hack life - اخترق حياتك (1) hacking satellite (1) iTunes (1) intercepter-ng (1) isp (1) joker (1) lan (1) moves (1) nessus (1) nmap (1) python (1) robotics (1) robotics revolution (1) smb1 (1) ssl (1) tarcking (1) tls (1) video call (1) voip (1) wan (1) web app (1) windows (1) أكاديمة حسوب (1) التعلّم العميق (1) الويب العميق (1) الويب المظلم (1) انترنت الاشياء (1) بيتكون (1) تطبيقات الطقس (1) تطبيقات الويب (1) تقنية 5G (1) تقينة الجيل الخامس (1) خدمات سحابيه (1) خوارزمية القيصر (1) دارك نبيت (1) ستاكس نت (1) شودان (1) علم أخفاء البيانات (1) علم الحاسوب (1) كتب (1) لغات البرمجة (1) مراجعات (1) مزود الخدمة (1) نصائح تقنية (1) هندسة البرمجيات (1)